
多种部署来源
可从 GitHub、其他 Git 托管平台、预构建的 Docker 镜像、上传的归档、Compose 堆栈或目录模板进行部署。三步向导会在部署前填入检测到的应用详情。

Deplo 是开源、自托管的部署平台,可在您掌控的服务器上运行 Web 应用。支持从代码仓库、Docker 镜像、归档、Compose 堆栈和模板部署,通过仪表盘管理自动发布、预览、HTTPS、备份、日志、回滚与访问权限,并可选用 AI 运维,无需日常处理 Docker 或 SSH。
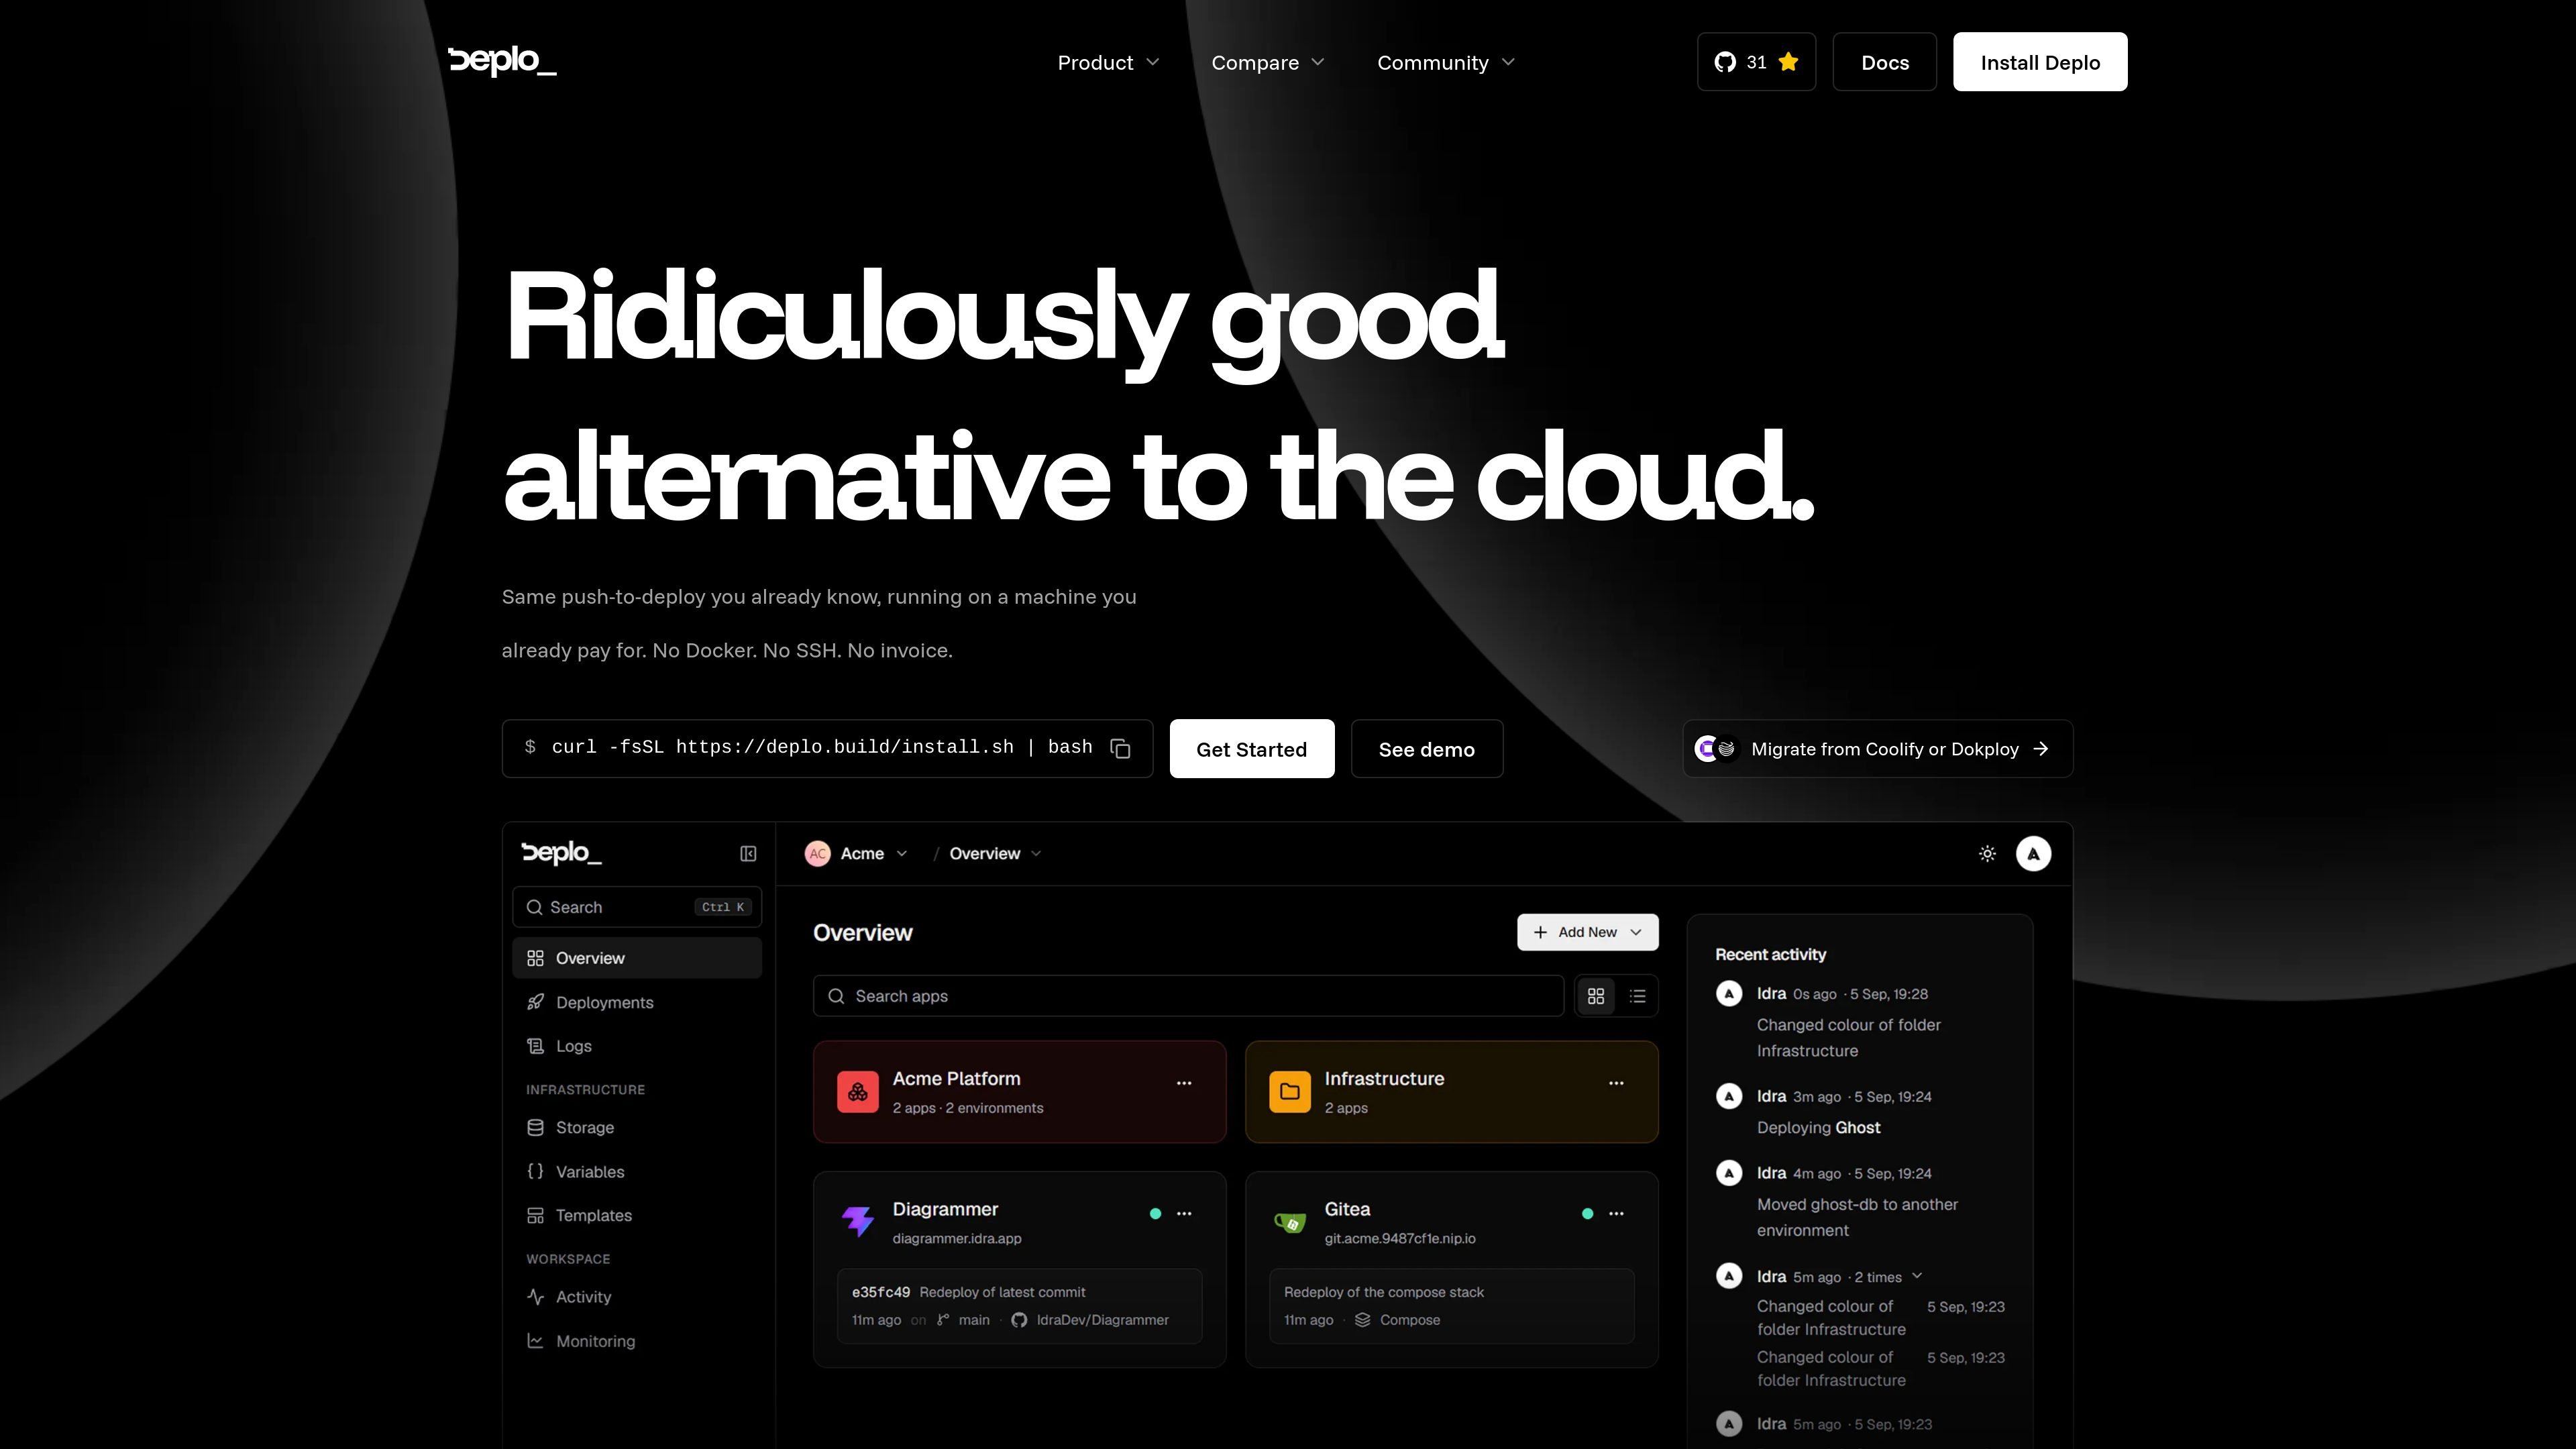
Deplo 是开源、自托管的部署平台,可在您掌控的服务器上运行 Web 应用。它提供仪表盘,可用于部署代码仓库、Docker 镜像、归档、Compose 堆栈和模板,同时处理容器部署、路由、HTTPS、日志、指标、备份以及服务器代理通信。
该平台旨在提供推送即部署的工作流,无需用户在日常任务中管理 Docker 命令或 SSH。它支持自动部署、拉取请求预览、生成公共 URL、框架检测、回滚、团队权限,以及通过 MCP 可选使用 AI。Deplo 目前处于测试版,其文档中的安装目标是配备兼容 Docker 硬件的 Linux 服务器。
可从 GitHub、其他 Git 托管平台、预构建的 Docker 镜像、上传的归档、Compose 堆栈或目录模板进行部署。三步向导会在部署前填入检测到的应用详情。
每次部署都会从代码仓库中获取框架、端口以及构建和启动命令,因此项目配置发生变化时,无需手动编辑已保存的检测设置。
可从跟踪分支或发布标签进行部署,创建确定性的每个拉取请求专属预览 URL,并通过重新运行正常部署生成的完全相同镜像来回滚。
一次安装即可配置 Docker、反向代理、Postgres、控制平面和服务器代理。应用会获得生成的公共主机名、HTTPS 以及独立的环境网络。
团队可以针对单独操作使用服务器端权限,例如将部署与删除分开,并查看显示操作人员和操作时间的活动记录。
原生 MCP 服务器允许获得授权的 AI 客户端在可撤销令牌以及与仪表盘相同的权限检查下执行部署、检查日志和回滚。该功能默认关闭。
连接代码仓库,让 Deplo 检测框架和命令,然后通过生成的公共主机名和 HTTPS 发布应用,无需编写 Dockerfile 或管理日常 SSH 步骤。
配置跟踪分支或发布标签,使推送或新标签自动触发部署。使用拉取请求专属预览 URL 进行评审,并在拉取请求关闭时自动移除这些 URL。
使用迁移向导从其他自托管面板迁移应用。文档中的迁移流程可以重新创建应用、数据库、卷、变量、域名、基本身份验证、Cron 作业和备份计划,并生成报告,指出需要检查的应用。
向编码代理提供可撤销的 MCP 令牌,使其能够执行部署、读取日志或回滚,同时仍受账户或团队所配置权限的约束。
使用模板或 Compose 文件启动打包服务,并围绕应用堆栈添加路由、HTTPS、变量、存储和备份。
Deplo 可通过一条 Shell 命令安装在全新的 Linux 服务器上。文档支持的选项包括 Ubuntu 24.04 LTS 或更高版本、Debian 12 或 13,以及其他兼容 Docker 的发行版;服务器代理需要 systemd。文档列出的最低配置为 2 个 CPU 核心、4 GB 内存和 30 GB 磁盘,80 和 443 端口需可从互联网访问,代理主机还需提供 9443 端口。
连接代码仓库、选择服务器,然后使用 Deplo 的部署向导。Deplo 会从代码仓库中检测框架、端口以及构建和启动命令,随后构建并提供应用。部署也可以来自预构建的 Docker 镜像、上传的归档、Compose 堆栈或模板。
支持。Deplo 可以在跟踪分支有推送或出现新的发布标签时进行部署。它会注册 Webhook,并显示提供商是否能够访问该 Webhook。开放的拉取请求可以获得专属预览 URL,拉取请求关闭时该 URL 会被移除。
Deplo 包含原生 MCP 服务器,可让 Claude、Cursor 或其他 MCP 客户端执行部署、读取日志和回滚。MCP 访问默认关闭,使用可创建和撤销的令牌,并遵循与仪表盘相同的权限检查。
Deplo 目前处于测试版,根据网站信息,稳定版目标发布时间为 2026 年第四季度。它采用 AGPLv3 开源许可证;网站说明用户需要向服务器提供商付费,而不是向 Deplo 付费,未描述按席位定价、按构建分钟计费或带宽分级费用。

Exodus 是一款免费的开发者工具,可审计应用代码仓库,对比当前部署与 Google Cloud Run 架构,并为编码代理生成有序迁移计划;还可规划新产品并估算架构与成本。

ByteAsk 是面向 C 和 C++ 的终端优先 AI 编码 agent,可直接编辑仓库,并在展示 diff 前用真实编译器、调试器、sanitizers 和测试验证修改。提供免费版与付费方案。

Epherem 是一款面向 AI 编程工具构建的 Web 应用静态安全扫描器,检查源文件和依赖项中的常见安全错误,并提供分类结果与修复建议,无需运行应用。

CreateOS Sandbox 是基于 Firecracker 微型虚拟机的隔离计算环境,用于运行代码和 agent 工作负载,支持私有网络、SDK、CLI 和 MCP 程序化控制。

GitBot 是基于本地浏览器的工作区,可借助 Claude Code、Codex 或 OpenCode 创建可复用的编程机器人,跨仓库文件夹运行代理,并保留持久线程与可配置权限。

hob 是面向编码 agent 的独立工作区,可将 agent 会话、终端、历史记录和后续工作围绕你已在用的工具与提供商有序管理,适合重视本地路由、历史和工作区结构控制的开发者。