

凭据不暴露给 AI
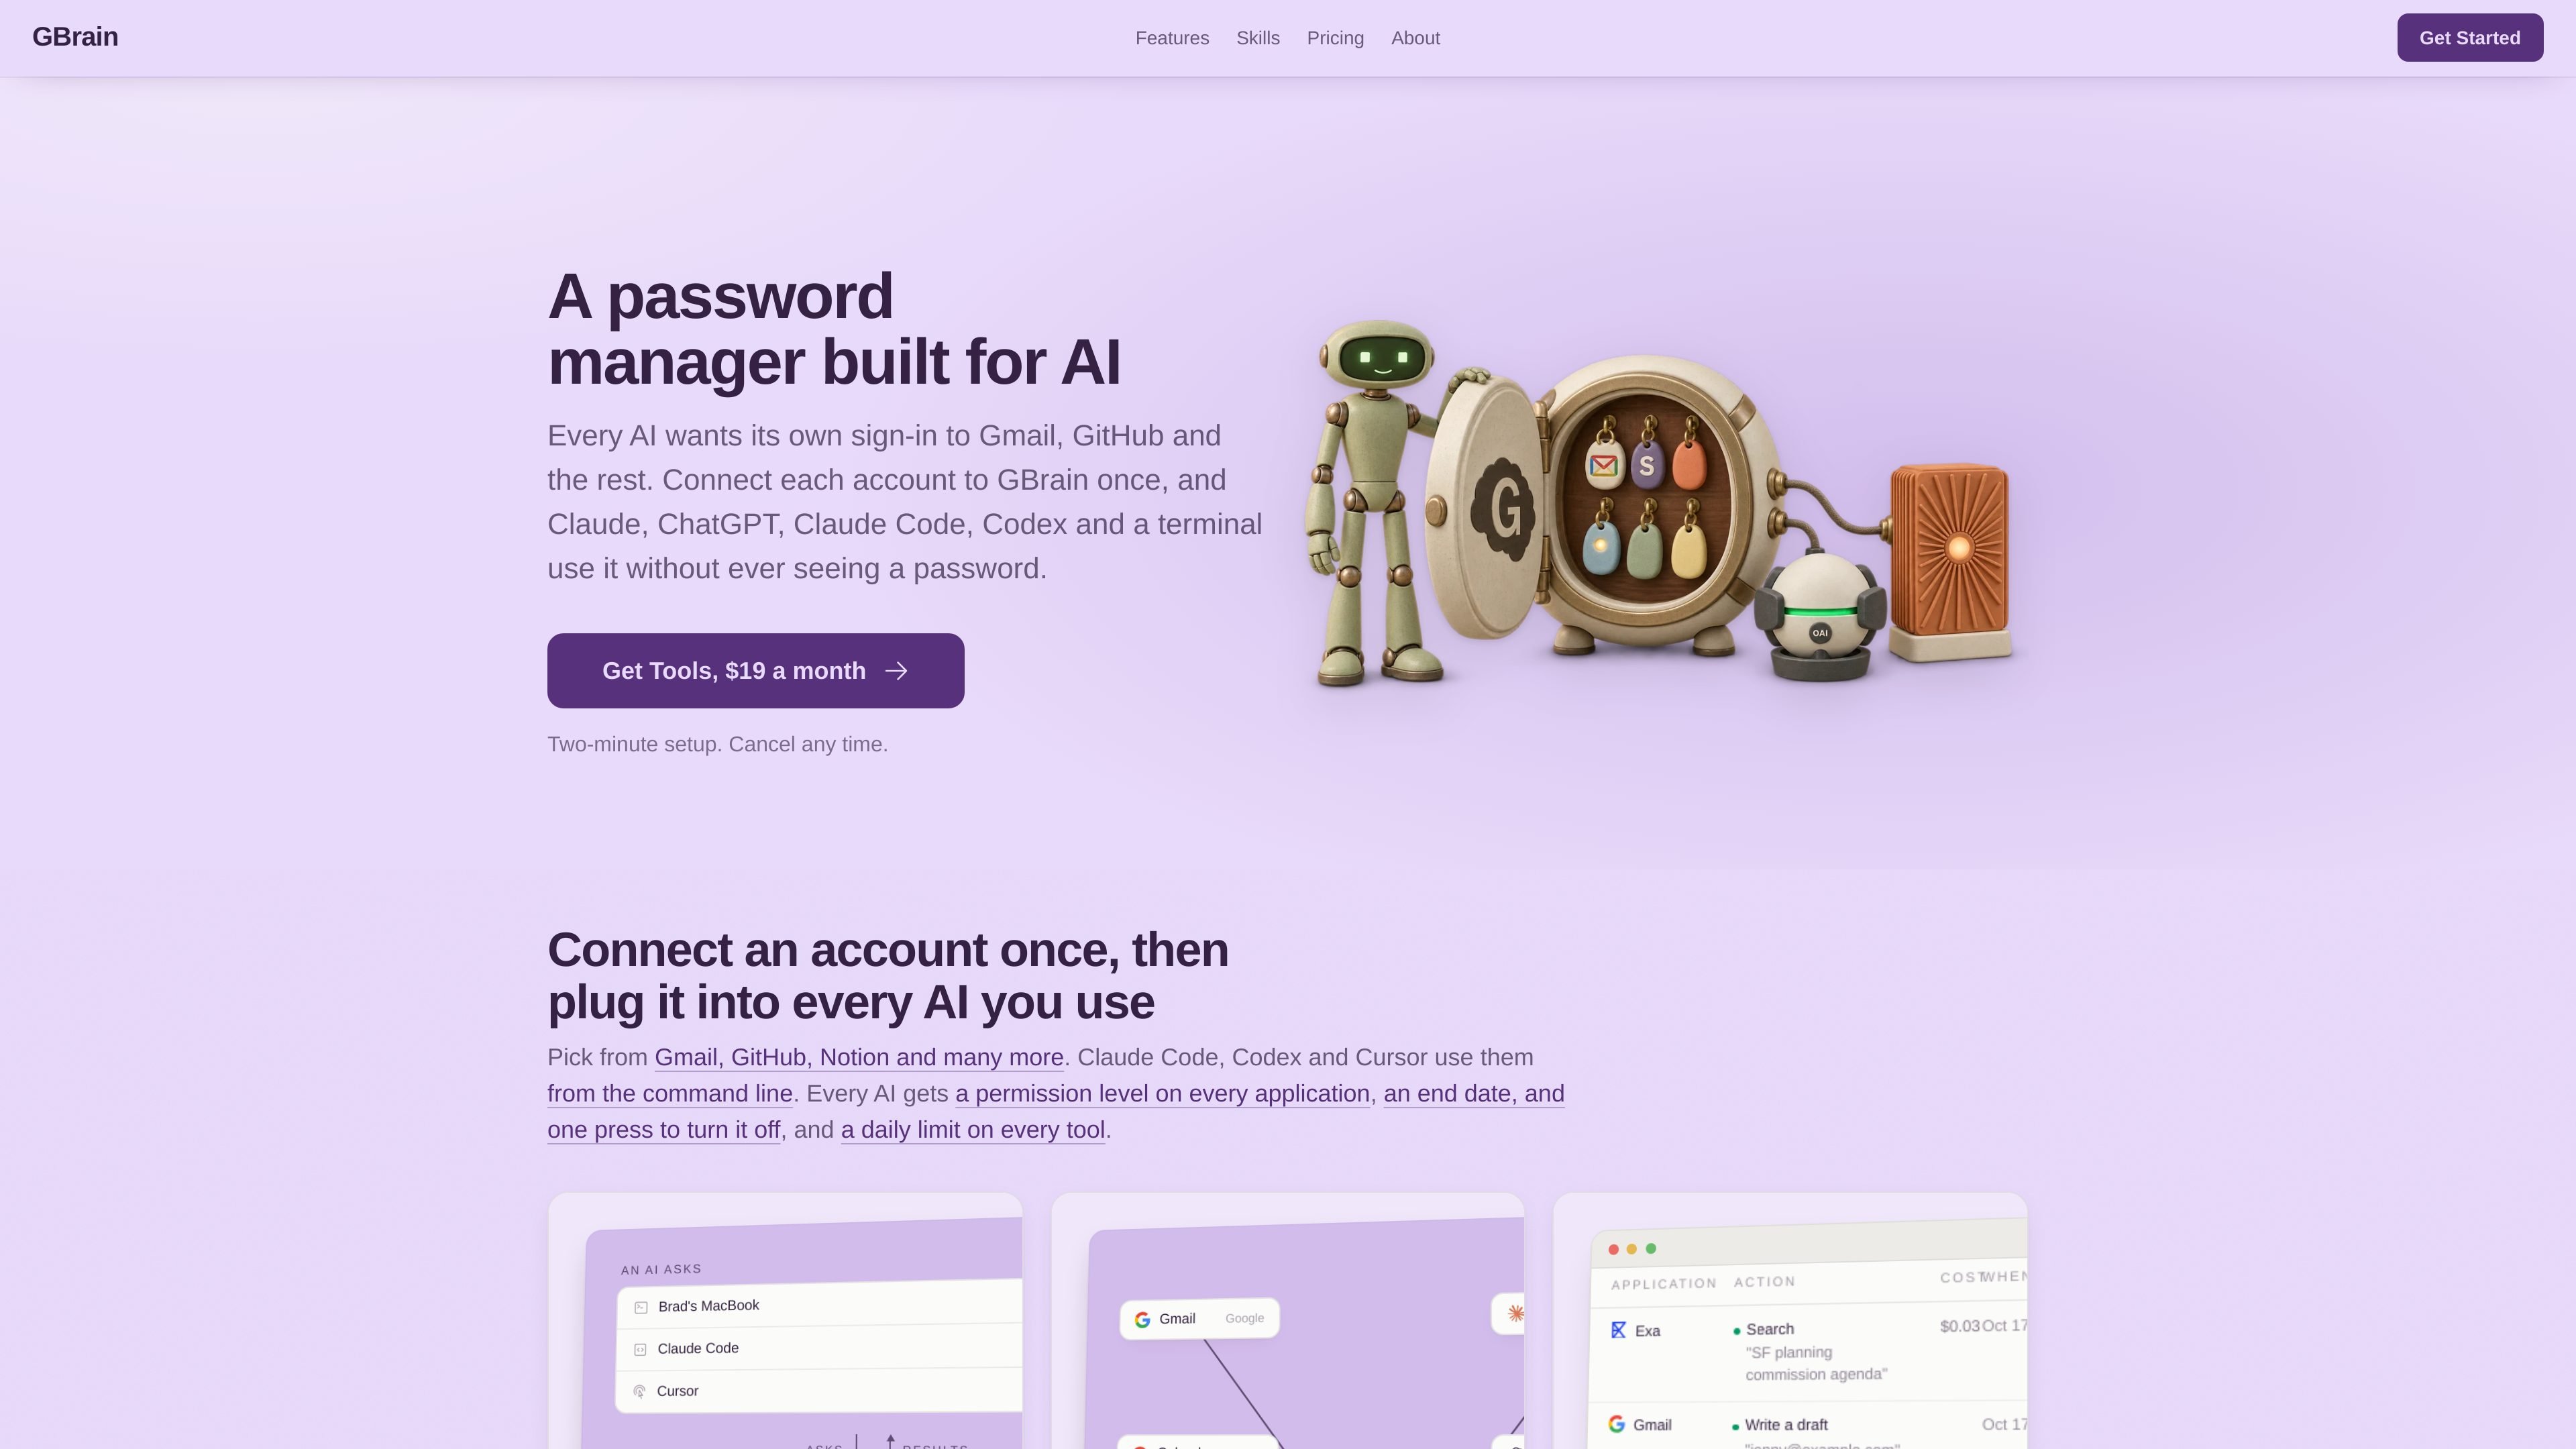
GBrain 存储已连接账户的凭据,并执行获准的应用调用,将结果返回给 AI,而不会暴露底层密码或 API 密钥。
GBrain Tools 是面向 AI 应用的密码管理器与访问层。个人用户只需连接一次 Gmail、GitHub、Stripe、Notion、Google Calendar 和网页搜索等服务,即可将这些服务提供给自己已经使用的 AI 工具和终端。
GBrain 不会将密码或 API 密钥交给 AI,而是保管凭据并执行获准的调用。AI 接收结果,同时由 GBrain 管理权限、结束日期、每日限额以及每次操作的记录。Tools 的费用为每人每月 19 美元,可通过账单页面取消;产品页面未说明按使用量另行收费。
GBrain 存储已连接账户的凭据,并执行获准的应用调用,将结果返回给 AI,而不会暴露底层密码或 API 密钥。
分别为每个 AI 和应用设置访问权限。例如,Gmail 提供四个权限级别,Calendar 提供两个权限级别,网页搜索则可通过开关控制。
为每个 AI 设置结束日期,通过一次操作停用它,或为单个工具配置每日调用限额。达到限额后可以停止一个工具,而不影响其他工具。
只需连接一次应用,即可使用相同的账户和规则,让 Claude、ChatGPT、Claude Code、Codex、Cursor 或其他兼容 MCP 的 AI 访问这些应用。
每次调用显示一条记录,包括发起请求的设备或 AI、已连接账户、操作、权限结果和时间。被拒绝的调用也会记录。
为每个已连接的应用使用命令行,包括没有自带命令行的应用,并可直接运行,或通过 Claude Code、Codex 等 AI 运行。
只需连接一次 Gmail 和 Calendar,然后根据分别分配的权限,让 AI 搜索邮件、读取日程或创建草稿。当所选访问级别不允许发送或修改数据时,这些操作可以保持不可用。
使用 Claude Code、Codex、Cursor 或终端,通过 GBrain 的命令行操作已连接的服务,同时保留其他 AI 客户端使用的相同应用权限和每日限额。
让多个 AI 客户端访问相同账户,而无需为每个客户端创建单独的凭据。通过 MCP 连接,各客户端可以根据 GBrain 中设置的规则使用共享应用。
为工具设置每日限额,并在 AI 执行重复搜索、邮件操作或其他已连接服务任务时,在一个日志中查看成功或被拒绝的操作。
通过应用的 MCP 服务器地址连接标准列表中未显示的应用,前提是该服务可通过该服务器使用。
Tools 专为希望在自己已使用的 AI 中使用相同已连接应用的个人而设计。GBrain 还提供每月 199 美元的团队工作区方案,但此处介绍的 Tools 是个人产品。
连接 Gmail 或 Google Calendar 等应用,选择允许 AI 执行的操作,然后通过 MCP 将 Tools 连接到 AI,或使用提供的终端命令行。连接的 AI 下次调用时即可根据这些权限使用该应用。
不会。GBrain 会保管已连接账户的登录凭据或 API 密钥,并执行获准的调用。AI 接收的是结果,而不是凭据。
Tools 支持 Claude、ChatGPT、Claude Code、Codex、Cursor、终端,以及任何支持 MCP 的 AI。应用可以通过 MCP 服务器地址连接,包括尚未列出的应用。
你可以为每个 AI 和应用设置访问级别、添加结束日期、通过一次操作关闭访问权限,并为每个工具设置每日限额。每次调用都会被记录,包括被拒绝的调用。

CreateOS Sandbox 是基于 Firecracker 微型虚拟机的隔离计算环境,用于运行代码和 agent 工作负载,支持私有网络、SDK、CLI 和 MCP 程序化控制。

GitBot 是基于本地浏览器的工作区,可借助 Claude Code、Codex 或 OpenCode 创建可复用的编程机器人,跨仓库文件夹运行代理,并保留持久线程与可配置权限。
AakarDev AI 帮助团队在一个仪表板中管理 AI provider 访问、项目级设置、日志和分析,支持 BYOK 工作流,并涵盖 OpenAI、Google Gemini、Anthropic、Groq、Mistral AI 和 Perplexity AI。

Trigger.dev chat agent 是面向开发者的持久化 AI 聊天后端,支持有状态对话在刷新、崩溃和长轮次中持续运行,并与 AI SDK `useChat` 流程无缝连接,运行于托管基础设施,单轮无超时。

ByteAsk 是面向 C 和 C++ 的终端优先 AI 编码 agent,可直接编辑仓库,并在展示 diff 前用真实编译器、调试器、sanitizers 和测试验证修改。提供免费版与付费方案。

Epherem 是一款面向 AI 编程工具构建的 Web 应用静态安全扫描器,检查源文件和依赖项中的常见安全错误,并提供分类结果与修复建议,无需运行应用。