
云端或本地部署
无需本地基础设施设置,即可在 NEAR AI Cloud 上启动实例;或者直接从 GitHub 在本地运行源代码。

IronClaw 是一款开源的 AI agent 安全运行时,可在 NEAR AI Cloud 的加密 enclave 中运行,也可从本地源代码部署。帮助用户在加密保险库中保护凭据,同时让 agent 浏览、研究、编写代码并自动化任务。
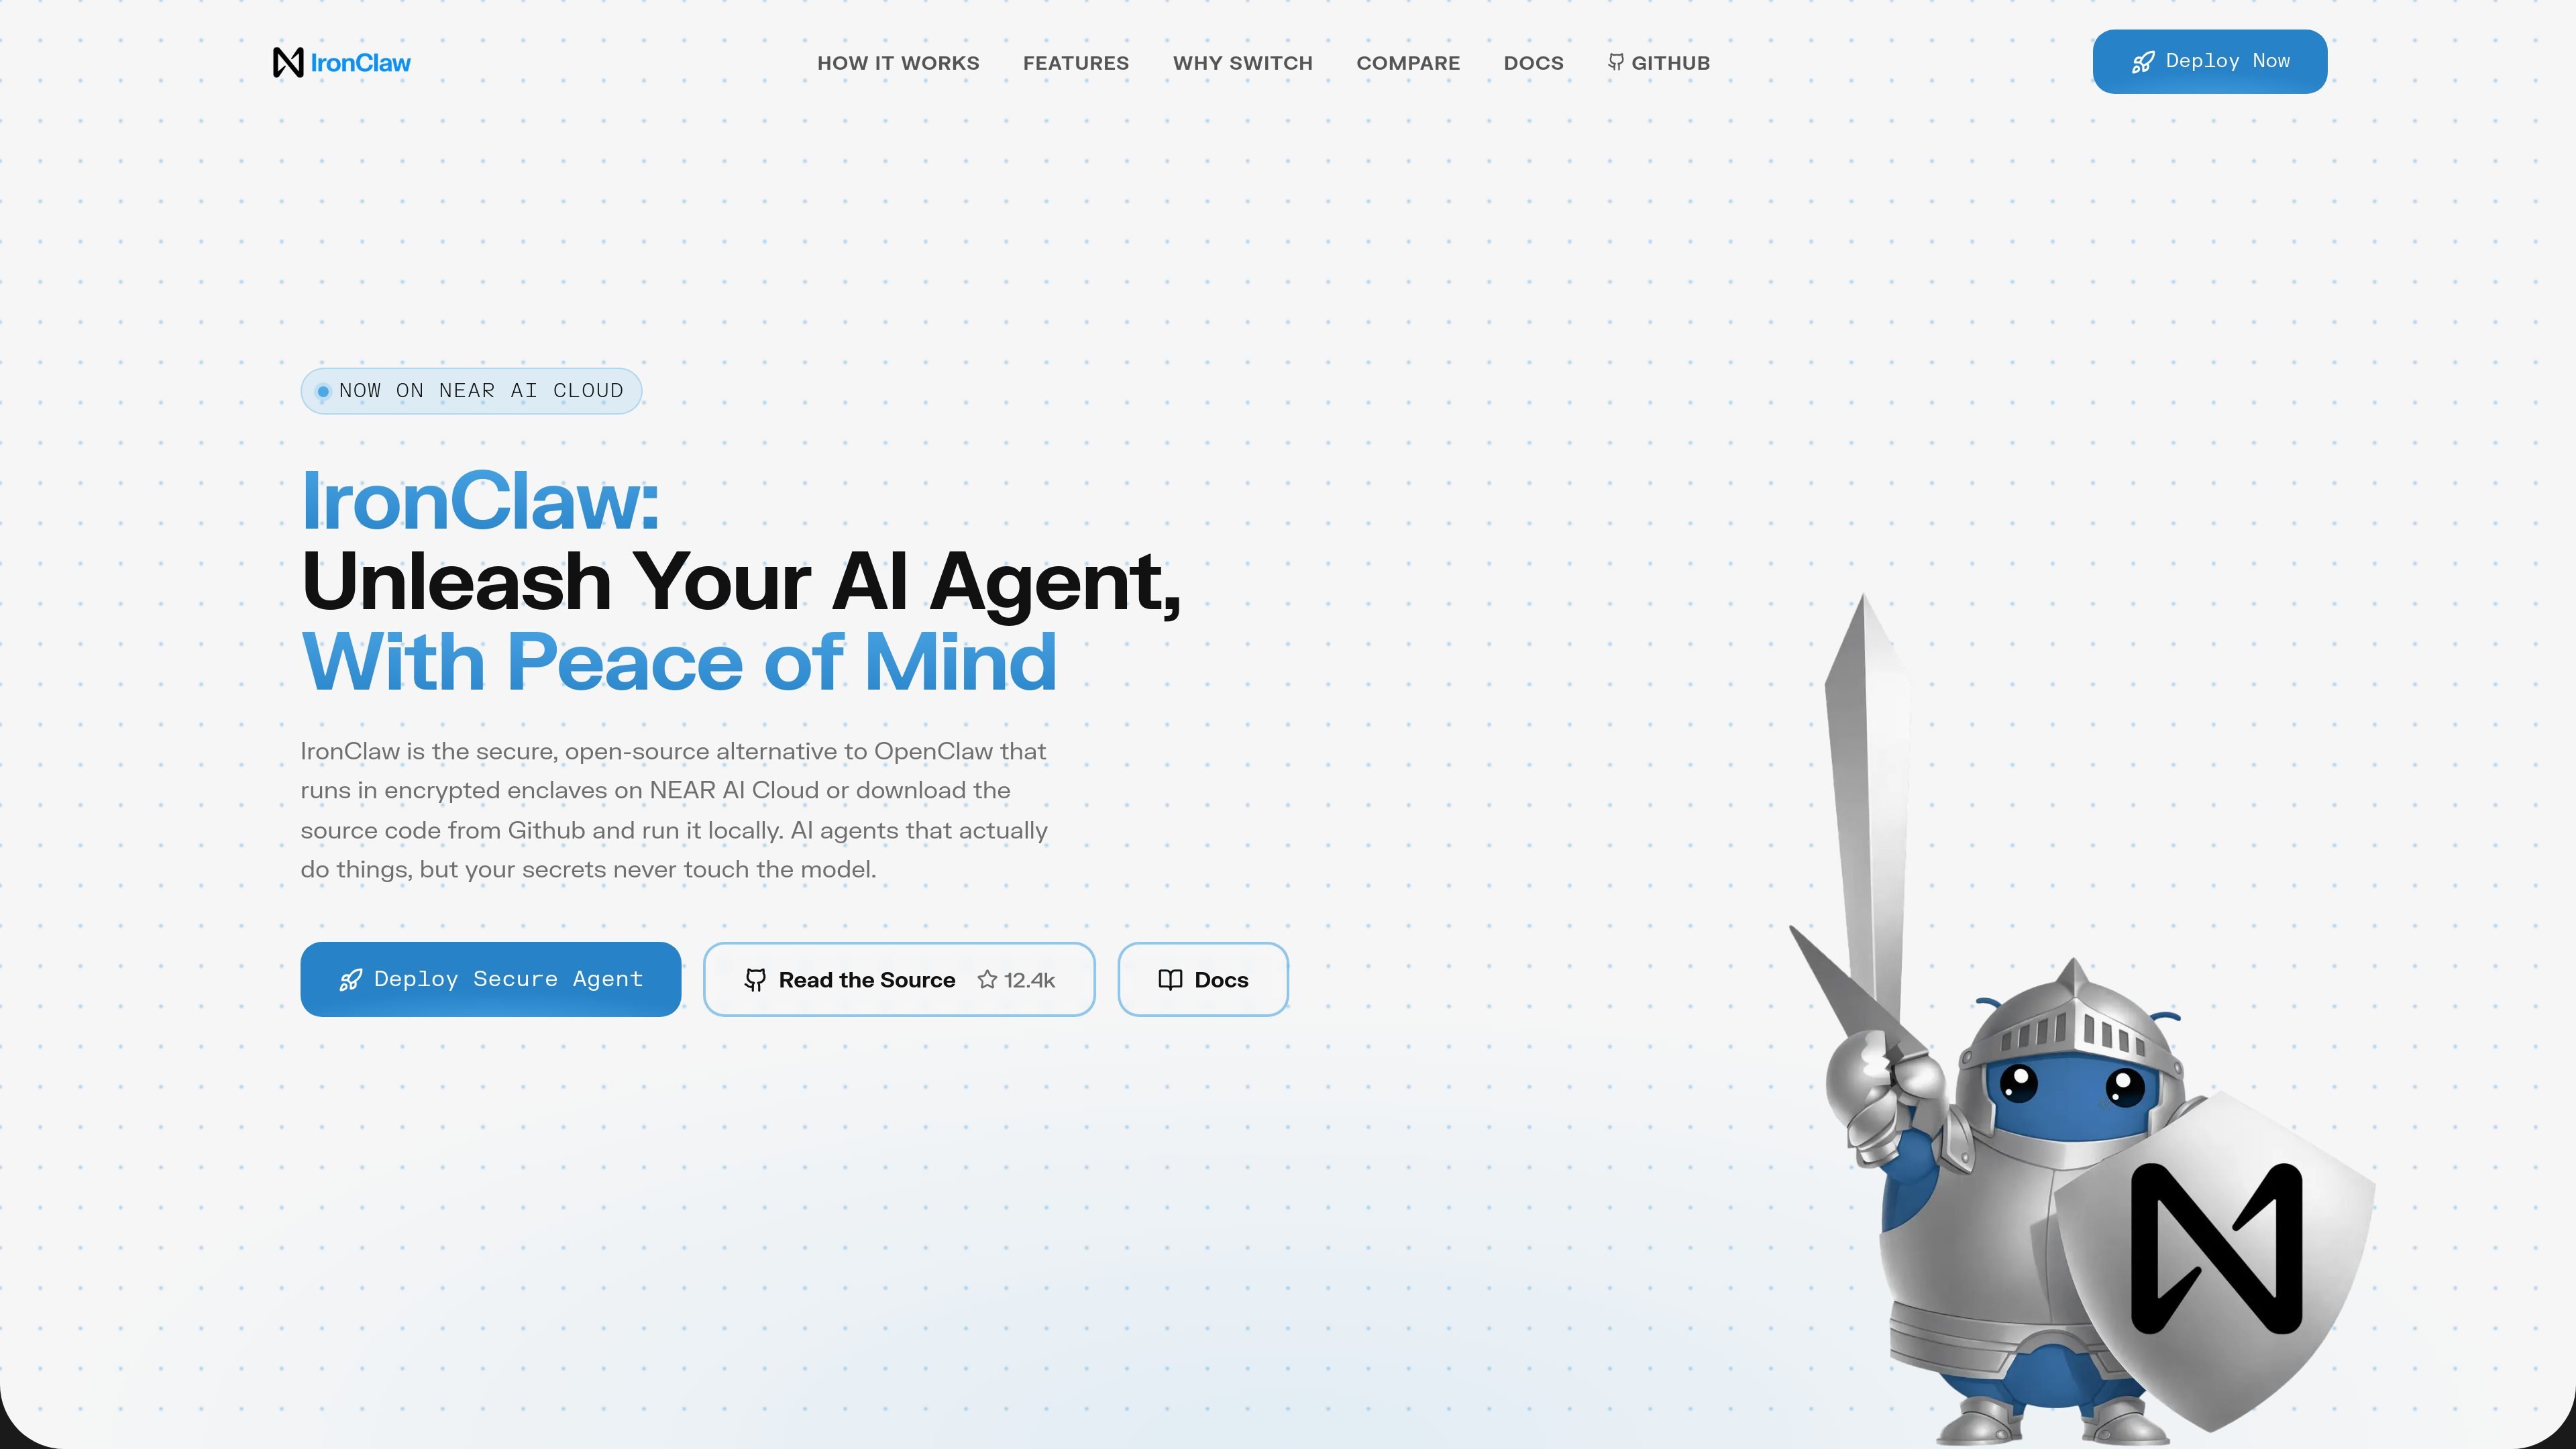
IronClaw 是一款面向 AI agent 的开源安全运行时。它可在 NEAR AI Cloud 的加密 enclave 中运行,主页还说明你也可以从 GitHub 下载源代码并在本地运行。
该产品面向希望 agent 能够浏览、研究、编写代码并自动化操作,同时又不让模型接触凭据的用户。其核心工作流围绕加密保险库、按工具隔离以及网络白名单展开,以便仅在获批准的位置注入密钥。
无需本地基础设施设置,即可在 NEAR AI Cloud 上启动实例;或者直接从 GitHub 在本地运行源代码。
将 API 密钥、令牌和密码保存在加密保险库中,并且只在获批准的请求中注入。
在各自独立的 WebAssembly 容器中运行每个工具,配合基于能力的权限、白名单端点和资源限制。
运行于可信执行环境中,使运行时从启动到关闭都在内存中保持加密。
实时扫描出站流量,并阻止看起来像是在外泄密钥的请求。
将工具访问限制为预先批准的端点,让数据只会流向你允许的位置。
运行一个 AI 助手,使其能够浏览、研究、编写代码并自动化任务,同时将 API 密钥和密码保持在模型的直接视野之外。
当你希望运行时在可信执行环境中启动,而又不想自行管理云基础设施时,可在托管环境中部署 agent。
当你更希望自行检查或在本地运行该运行时时,可基于已发布源代码进行自托管,而不是使用云部署。
将允许列表端点与出站泄露检测结合,限制工具可发送数据的位置,这在处理敏感凭据或私有数据时很有用。
IronClaw 是一个开源的安全运行时,用于在 NEAR AI Cloud 的加密 enclave 中运行 AI agent,也可以从源代码本地运行。
主页说明,你可以一键在 NEAR AI Cloud 上部署实例,或者从 GitHub 下载源代码并在本地运行。
IronClaw 将 API 密钥、令牌和密码存放在加密保险库中,并且只在允许的端点注入这些信息,因此 AI 看不到原始值。
页面将单个工具的 WebAssembly 沙箱、加密 enclave、实时泄露检测和网络白名单列为其安全模型的一部分。
主页将 IronClaw 与 OpenClaw 进行对比,并将其呈现为适合希望代理能代表自己执行操作但又不暴露凭据的用户的安全替代方案。

CreateOS Sandbox 是基于 Firecracker 微型虚拟机的隔离计算环境,用于运行代码和 agent 工作负载,支持私有网络、SDK、CLI 和 MCP 程序化控制。

Codex Plugins 将可复用技能、应用集成和 MCP 服务器打包为工作流,可在 Codex 应用中安装或通过 Codex CLI 使用,帮助扩展连接服务任务、复用指令和团队共享流程。

Wallie 是一款开源 AI 直播助手,能观看屏幕、聆听聊天并以可配置人设生成实时解说。支持本地运行、使用自有密钥,适合无真人出镜内容、自动化直播和实时互动。

ClawTick 是面向开发者和团队的 AI agent 自动化平台,可通过 CLI、dashboard 或 REST API 轻松调度任务,支持 LangChain、CrewAI、webhook 工作流,并提供监控、告警和日志。

Falconer 是一款 AI 驱动的公司大脑,通过与 GitHub、Slack、Linear 等工具同步,让内部文档保持准确、可搜索并及时更新,帮助团队集中管理知识库。

OpenFlags 是面向现代 JavaScript 团队的开源自托管 feature flag 平台,支持本地评估、定向灰度发布和受控上线,并将 flag 数据保留在自有基础设施中。