
雲端或本機部署
無需本機基礎架構設定,即可在 NEAR AI Cloud 上啟動執行個體,或從 GitHub 在本機執行原始碼。

IronClaw 是一款開源 AI agent 安全 runtime,可在 NEAR AI Cloud 的加密 enclave 中執行,或從本機原始碼部署。它能把憑證保存在加密保險庫中,讓 agent 進行瀏覽、研究、寫程式與自動化任務。
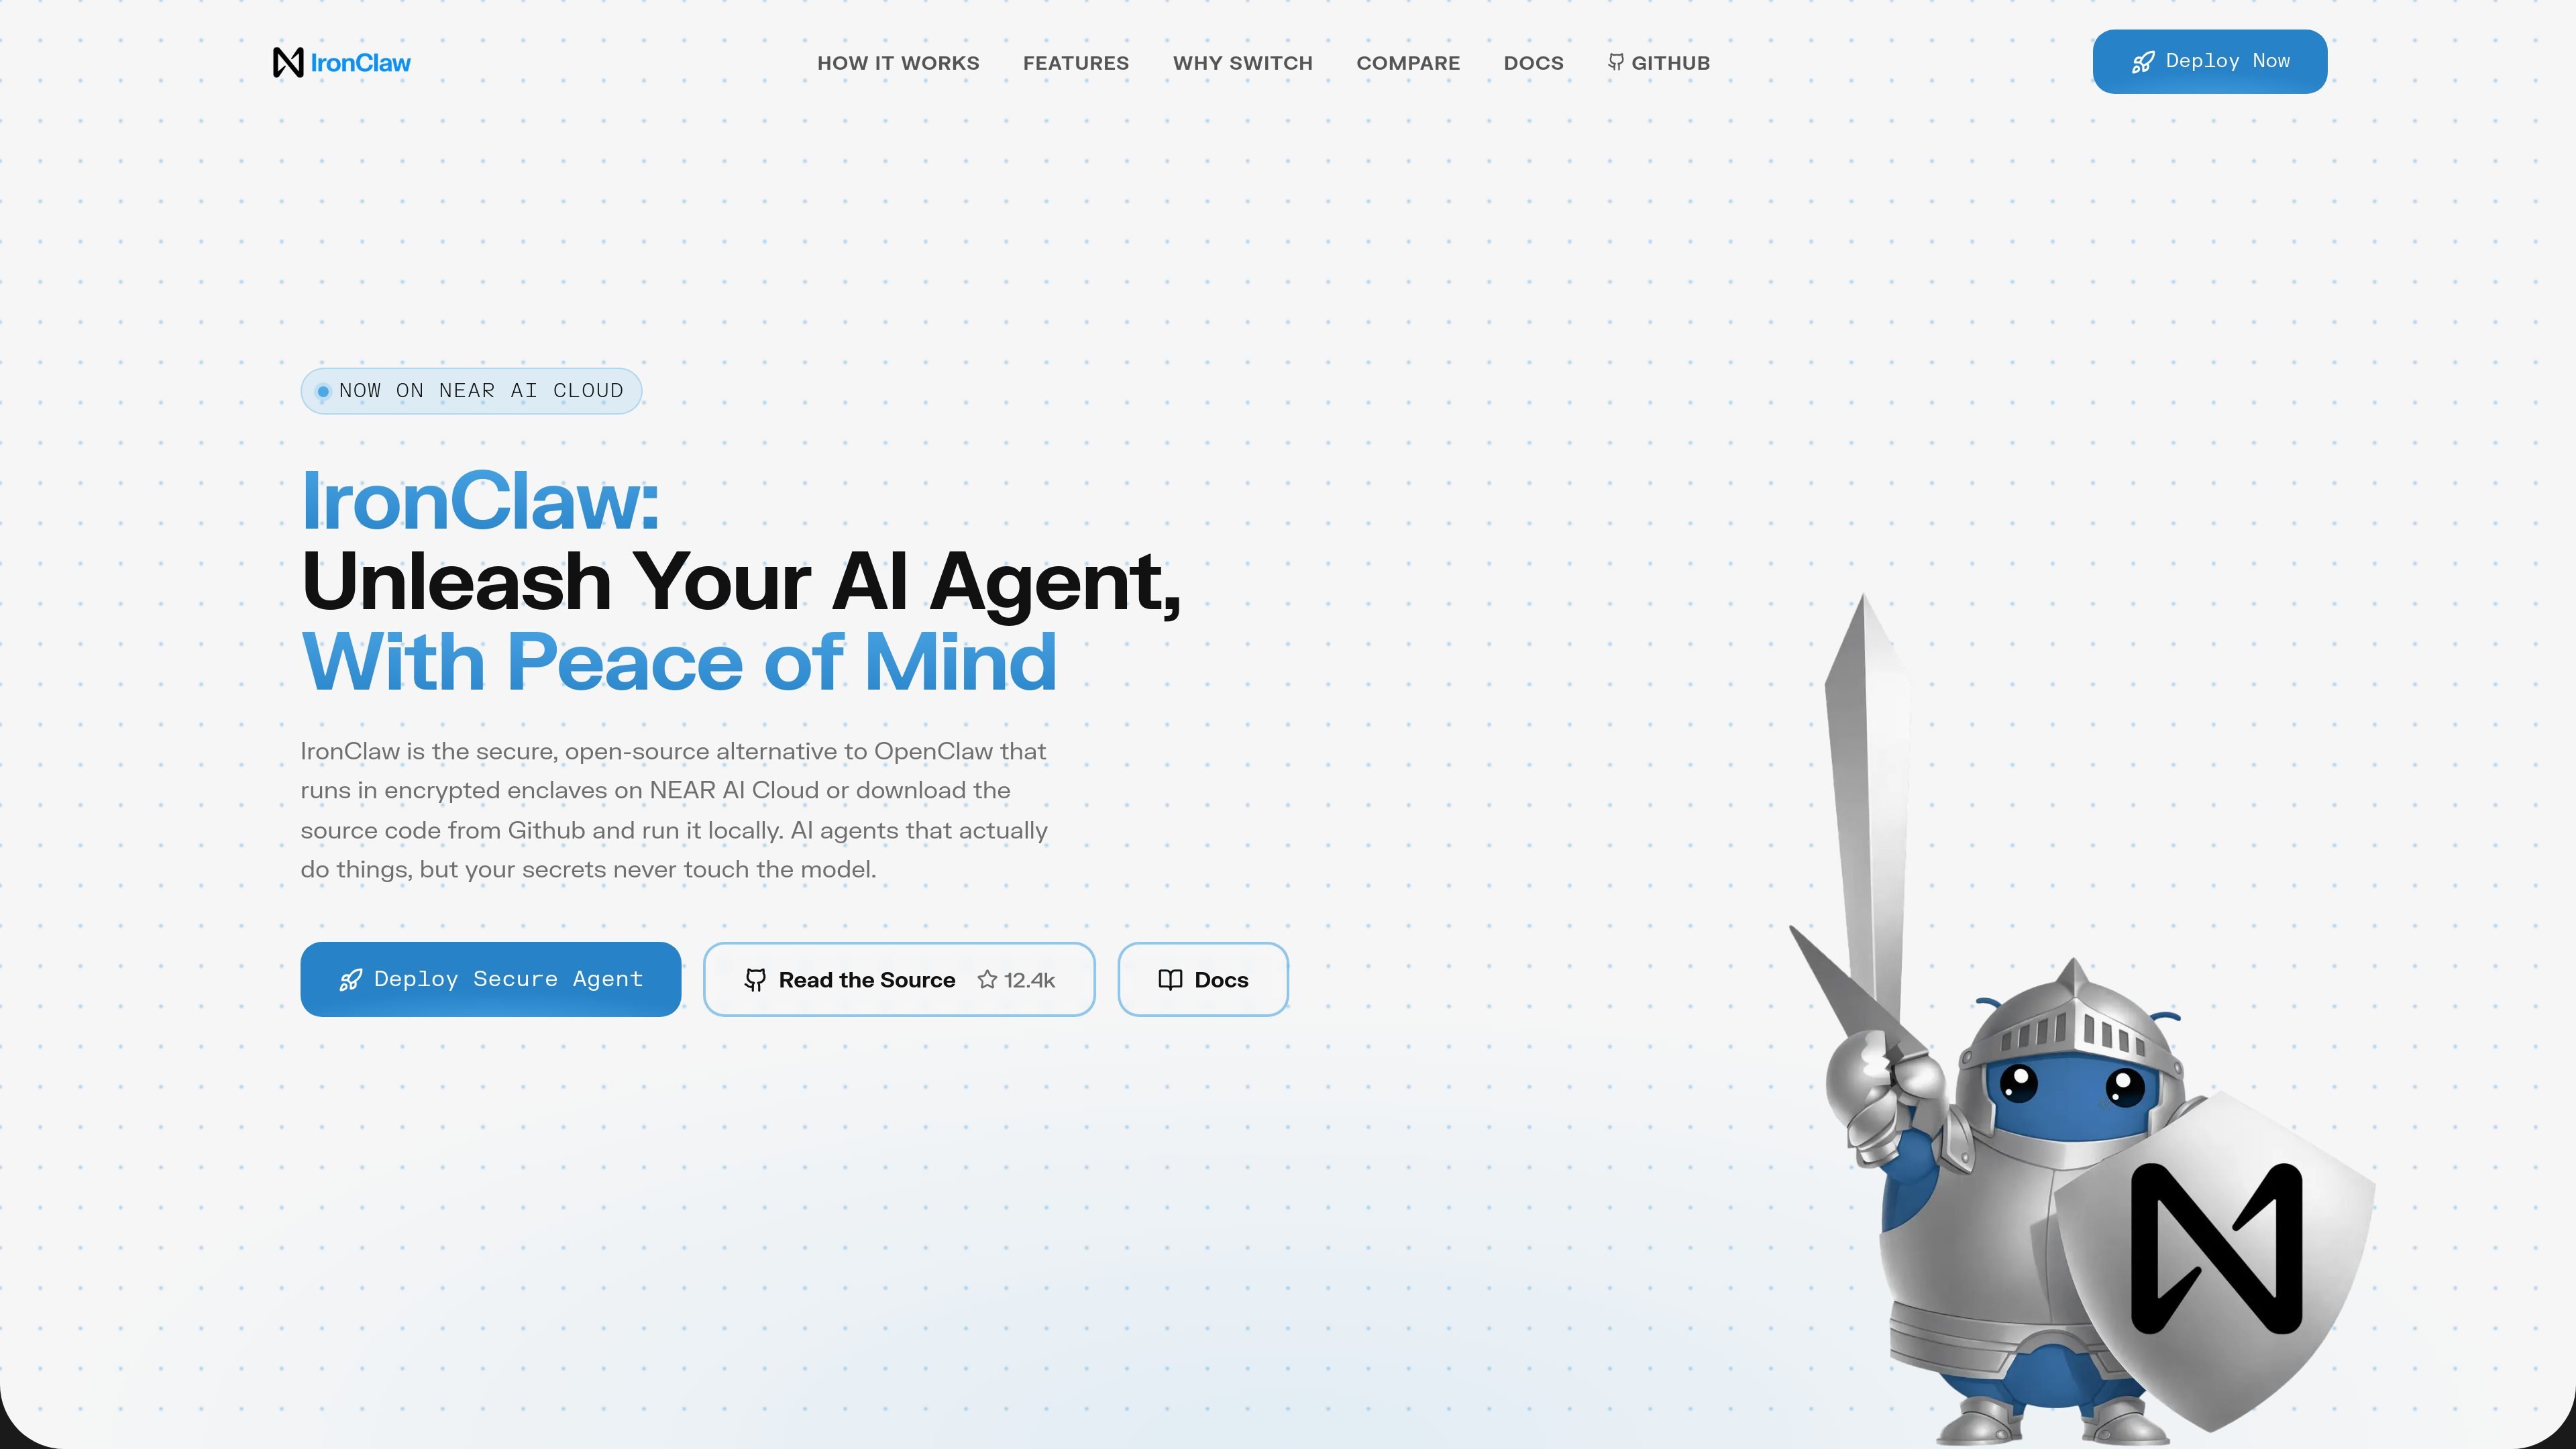
IronClaw 是一款開源的 AI agent 安全 runtime。它可在 NEAR AI Cloud 的加密 enclave 中執行,且首頁也說你可以從 GitHub 下載原始碼並在本機執行。
這個產品適合希望 agent 能夠瀏覽、研究、寫程式與自動化,同時避免模型直接接觸憑證的使用者。其核心流程圍繞加密保險庫、每個工具的隔離,以及網路允許清單,確保機密只會在獲准的地方注入。
無需本機基礎架構設定,即可在 NEAR AI Cloud 上啟動執行個體,或從 GitHub 在本機執行原始碼。
將 API 金鑰、權杖與密碼保存在加密保險庫中,並僅注入已核准的請求。
將每個工具在其專屬的 WebAssembly 容器中執行,並採用基於能力的權限、允許清單端點與資源限制。
在受信任執行環境中運作,讓 runtime 自啟動到關機都在記憶體中加密。
即時掃描外送流量,並封鎖看似會外洩密鑰的請求。
將工具存取限制於預先核准的端點,讓資料只會流向你允許的位置。
執行可瀏覽、研究、寫程式與自動化任務的 AI 助手,同時讓 API 金鑰與密碼不會直接暴露給模型。
當你希望 runtime 在受信任執行環境中啟動,而不必自行管理雲端基礎架構時,可將 agent 部署在代管環境中。
若你偏好自行檢視或在本機執行 runtime,而不是使用雲端部署,可從已發布的原始碼自行代管。
透過將允許清單端點與外送洩漏偵測結合,限制工具可傳送資料的目的地,適合處理敏感憑證或私人資料時使用。
IronClaw 是一款開源的安全 runtime,用於在 NEAR AI Cloud 的加密 enclave 中執行 AI agent,或直接從原始碼在本機執行。
首頁表示,你可以在 NEAR AI Cloud 上一鍵部署執行個體,或從 GitHub 下載原始碼並在本機執行。
IronClaw 會將 API 金鑰、權杖與密碼儲存在加密保險庫中,並且只在允許的端點注入,因此 AI 看不到原始值。
該頁面列出每個工具一個 WebAssembly 沙箱、加密 enclave、即時洩漏偵測,以及網路允許清單,作為其安全模型的一部分。
首頁將 IronClaw 與 OpenClaw 做比較,並將其定位為適合希望代理可代為執行操作但又不暴露憑證的使用者之安全替代方案。

CreateOS Sandbox 是以 Firecracker micro-VM 執行程式與 agent 工作負載的隔離運算環境,支援私有網路、SDK、CLI 與 MCP 程式化控制。

Codex Plugins 將可重用技能、應用程式整合與 MCP 伺服器打包成可安裝到 Codex app 或在 Codex CLI 使用的工作流程,方便延伸 Codex 的連線服務任務、重複使用指令與團隊共享流程。

Wallie 是開源 AI streamer,可觀看你的螢幕、聆聽聊天室,並以可設定的人設即時生成直播評論;支援本機執行與自有金鑰,適合無真人出鏡、自治直播與即時互動。

ClawTick 是一個 AI agent 自動化平台,可從 CLI、儀表板或 REST API 排程工作。適合使用 LangChain、CrewAI、webhook 或自訂 agent 流程,並提供監控、警示與日誌。

Falconer 是 AI 驅動的公司知識中樞,透過與 GitHub、Slack、Linear 同步,讓內部文件保持正確、可搜尋且即時更新,協助工程與跨部門團隊集中知識並以單一事實來源回答問題。

OpenFlags 是一個開源、自架的功能旗標平台,專為現代 JavaScript 團隊打造。支援本地評估、分階段釋出與精準發佈,並將旗標資料保留在自有基礎架構中。