

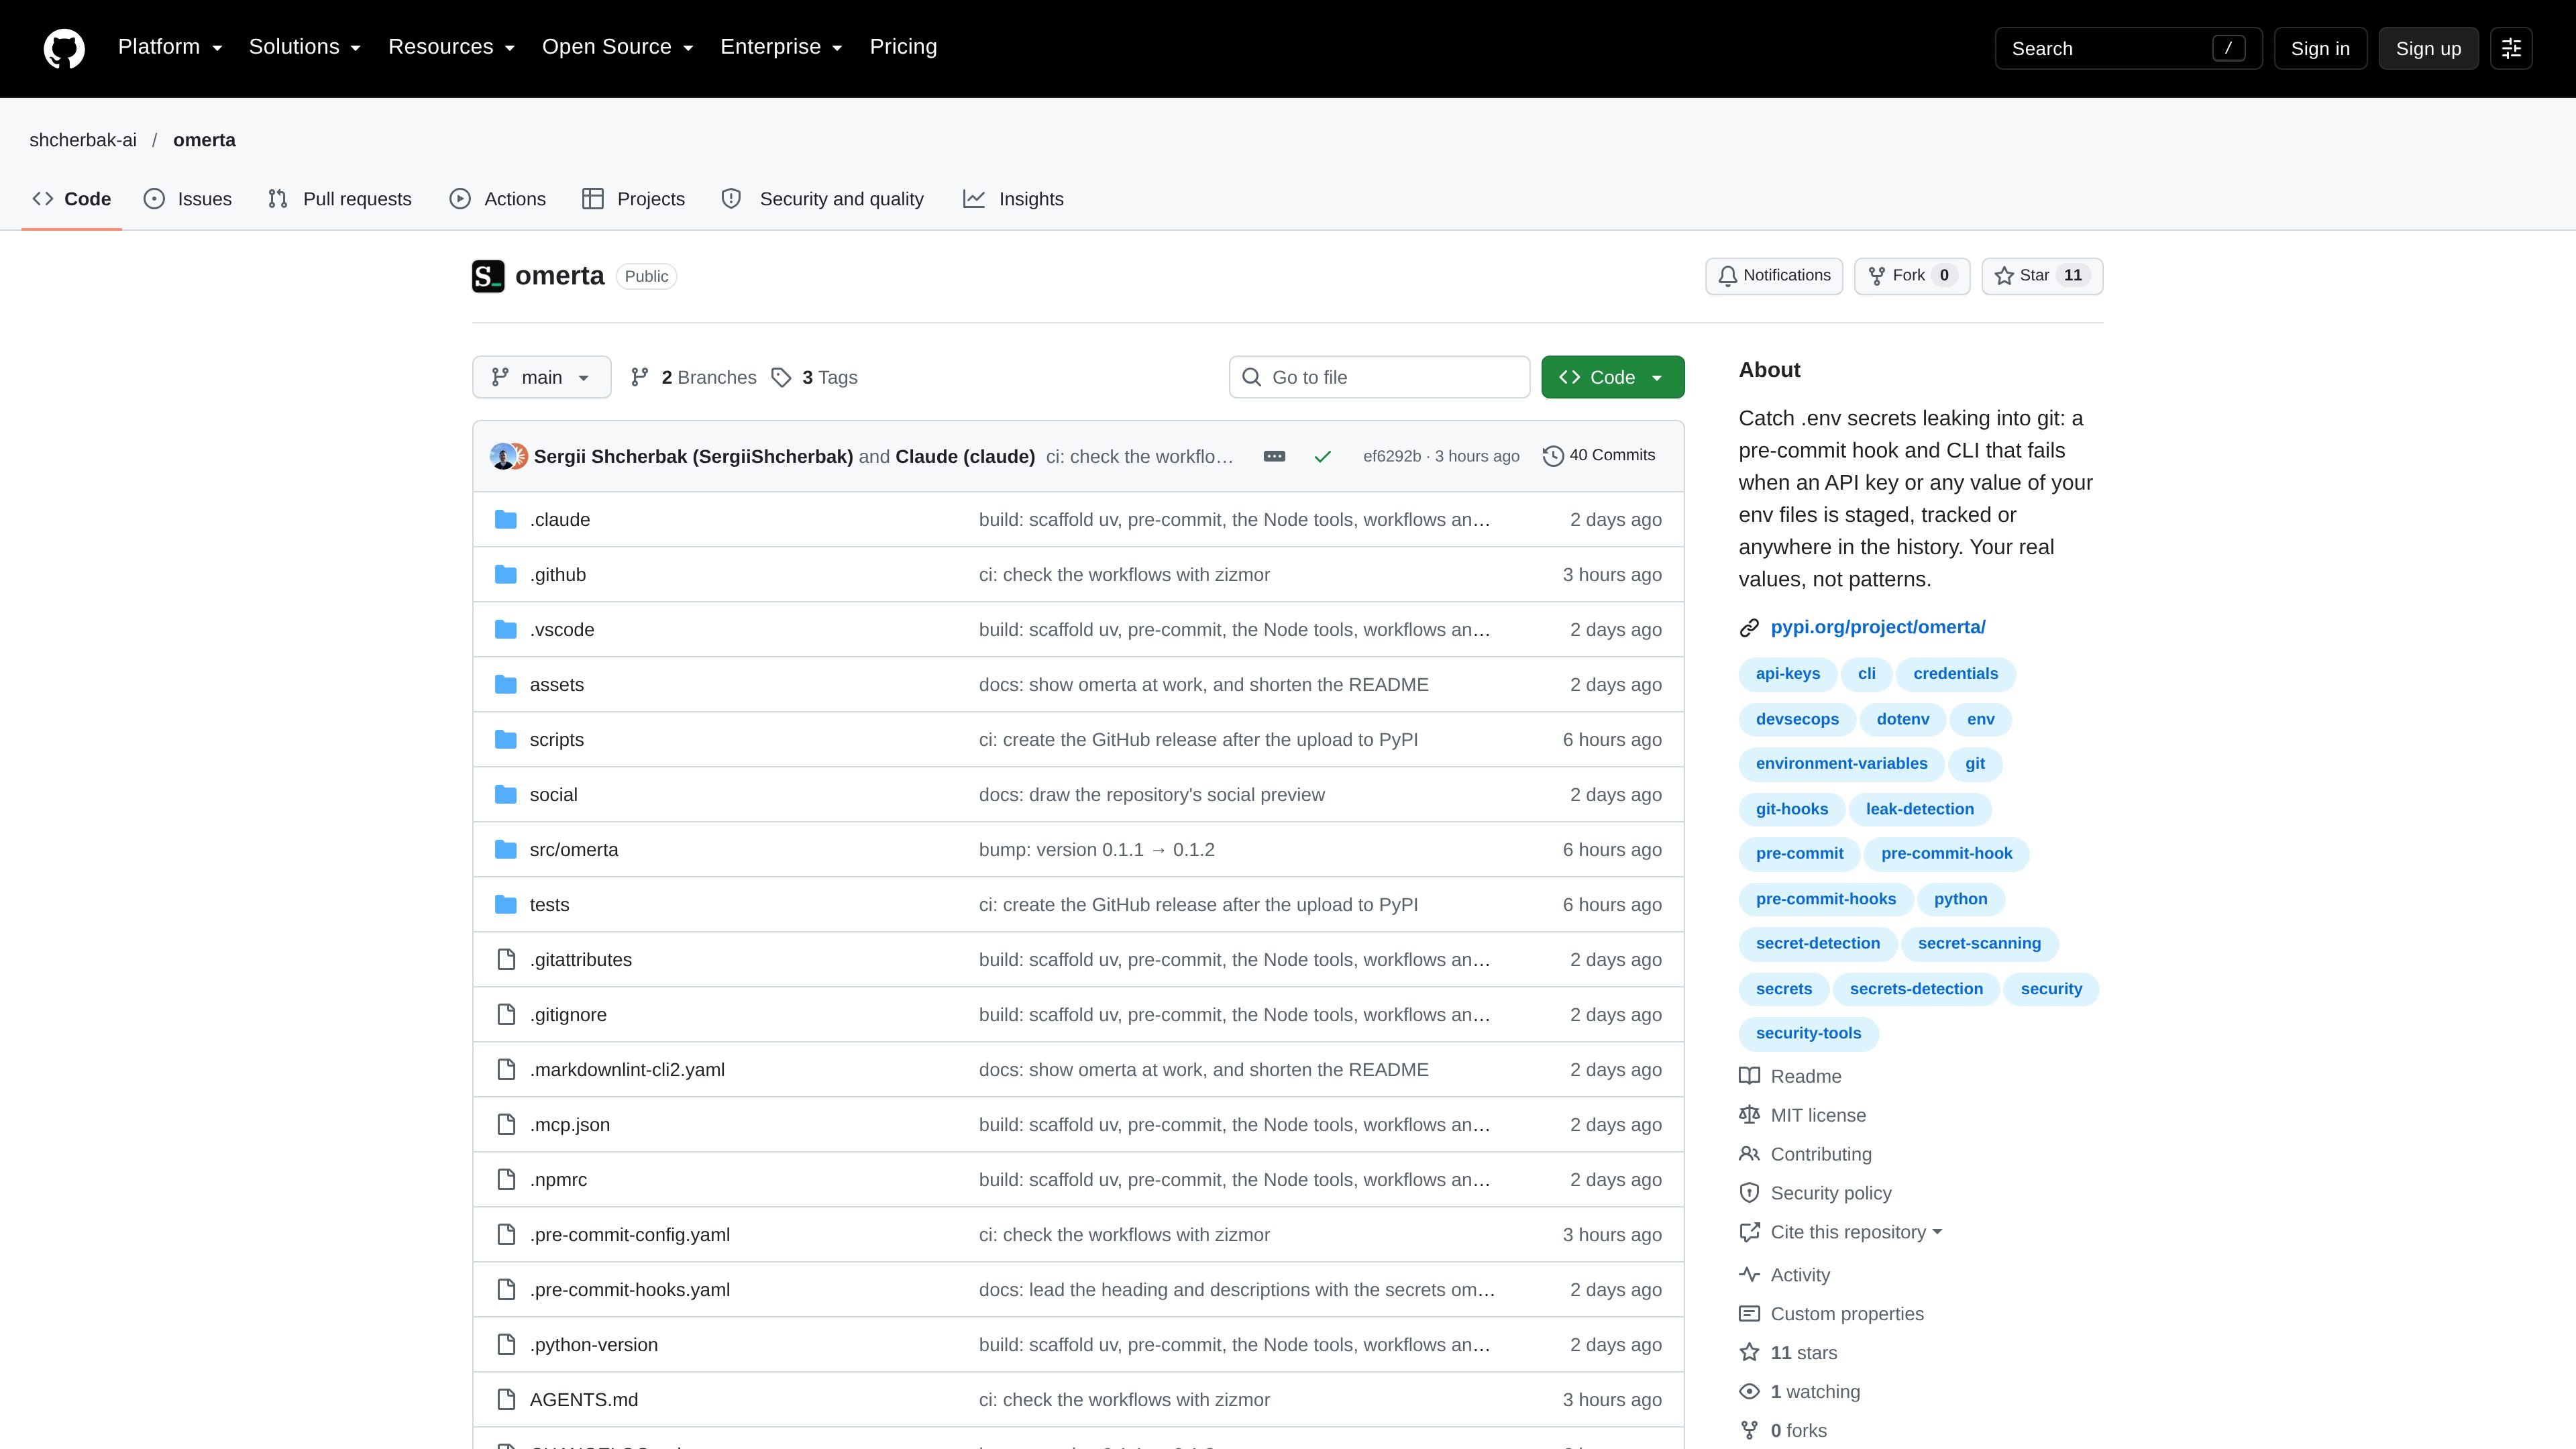
値ベースの秘密検出
未追跡のルート直下にある`.env`および`.env.*`ファイルから値を読み取り、それらの正確な値がステージ済みの変更、追跡ファイル、リポジトリ履歴に含まれているかを確認します。
Omertaは、ソース管理下にある環境ファイルから読み込まれた実際の値を検出する、オフラインのGit秘密検出CLIおよびフックです。一般的なキーのパターンに一致させるのではなく、未追跡の`.env`および`.env.*`ファイルから値を読み取り、それらの値がステージ済み、追跡対象、またはリポジトリ履歴にコミットされているかを確認します。
コミット前の漏えい検出と既存リポジトリの調査を目的に設計されています。結果には値を表示せず、変数名とenvファイルの出典を示します。スキャンは、検出なし、検出あり、エラーをそれぞれ異なる終了コードで返します。プロジェクトでは、pre-commit、その他のGitフックマネージャー、CIでの使用方法が説明されています。
未追跡のルート直下にある`.env`および`.env.*`ファイルから値を読み取り、それらの正確な値がステージ済みの変更、追跡ファイル、リポジトリ履歴に含まれているかを確認します。
記載された値に加え、URLのパーセントエンコード、JSONエスケープ、base64エンコードされた形式でも検索します。テキストファイル、バイナリファイル、ファイル名が対象です。
ステージ済みの変更、指定したパス、追跡対象の全ファイル、または到達可能なすべてのファイルバージョンとコミット・タグメッセージを対象に、個別のコマンドでスキャンできます。
ネットワークアクセスなしでローカル実行でき、検出した秘密値そのものではなく、変数名とソースとなるenvファイルを報告します。
pre-commitに対応し、Husky、Lefthook、通常のGitフック、CIワークフローの例を提供します。終了コードによって、問題なし、検出あり、エラーを区別できます。
環境ファイルのパターン、無視する変数、値の最小長、エンコード検索、JSON Lines出力、quietモード、リポジトリパスを、`.omerta.toml`または`pyproject.toml`で設定できます。
ドキュメントに記載されたOmertaフックをリポジトリのpre-commit設定に追加すると、コミット作成前にステージ済みの変更をチェックできます。Husky、Lefthook、通常のGitフック、Pythonローカルフックの設定もドキュメント化されています。
チェックアウトに対して`omerta check --all`を実行し、パスに埋め込まれた値やエンコードされたコンテンツを含め、追跡対象ファイルにすでに存在する環境値を特定します。
完全なチェックアウト後に`omerta history`を実行すると、環境値がファイル、タグ、またはコミットメッセージに入ったコミットを特定できます。過去の漏えいの調査に役立ちます。
pushまたはプルリクエスト時のCIジョブにCLIを追加します。ドキュメントに記載されたワークフローでは、完全なGit履歴をチェックアウトし、追跡対象ファイルをチェックした後、開発者のローカル未追跡`.env`ファイルを必要とせずに履歴をスキャンします。
追跡ファイルについては `uvx omerta check --all`、到達可能なコミット、タグ、メッセージについては `uvx omerta history` を使用してインストールと実行ができます。`pip install omerta` でインストールすることもできます。
はい。ドキュメントに記載されたpre-commit設定では、Omertaをフックとして使用します。Husky、Lefthook、通常のGitフック、Pythonプロジェクトでのローカルフックの例も示されています。
CIでは、未追跡のローカル`.env`ファイルを利用できないため、Omertaはコミット済みの環境ファイルをスキャンします。ドキュメントに記載されたGitHub Actionsの例では、完全なチェックアウトの後、追跡対象の全ファイルをチェックし、履歴をスキャンします。
Omertaは、Gitで追跡されていないルート直下の`.env`および`.env.*`ファイルから値を読み取り、そのままの形式に加えて、パーセントエンコード、JSONエスケープ、base64エンコードされた形式でも検索します。値自体は表示せず、変数名とソースファイルを報告します。
ドキュメントに記載された要件は、Git 2.31以降とPython 3.11以降です。Windows on ARMでは、hyperscan依存関係にWindows ARM向けホイールがないため、x64版Pythonを使用するようプロジェクトで指定されています。

ByteAskは、C/C++向けのターミナル起点AIコーディングエージェント。リポジトリを編集し、コンパイラやデバッガ、サニタイザ、テストで変更を検証してから差分を表示。無料枠あり。

Epheremは、Lovable、Bolt、v0、Replit、Cursor、Claude CodeなどのAIコーディングツールで構築したWebアプリ向け静的セキュリティスキャナーです。アプリを実行せず、ソースファイルと依存関係を検査し、一般的なセキュリティミスを分類して修正案を提示します。

CreateOS Sandboxは、FirecrackerマイクロVM上でコードやエージェントのワークロードを実行できる分離型コンピュート環境です。SDK、CLI、MCPで制御可能。

GitBotは、Claude Code、Codex、OpenCodeを活用した再利用可能なコーディングボットを作成できるローカルブラウザワークスペースです。永続スレッドと権限設定で、リポジトリ内の作業を効率化します。

hobは、エージェントのセッション、ターミナル、履歴、後続作業を、既存のツールやプロバイダーに合わせて整理できる独立したコーディングエージェント向けワークスペース。ローカルでの制御を重視する開発者に最適。

Ably Chatは、カスタムのリアルタイムチャットアプリを構築できるチャットAPIプラットフォームです。ルーム単位のメッセージ、入力中表示、プレゼンス、リアクション、メッセージ更新に対応し、利用量ベースの料金も選べます。