

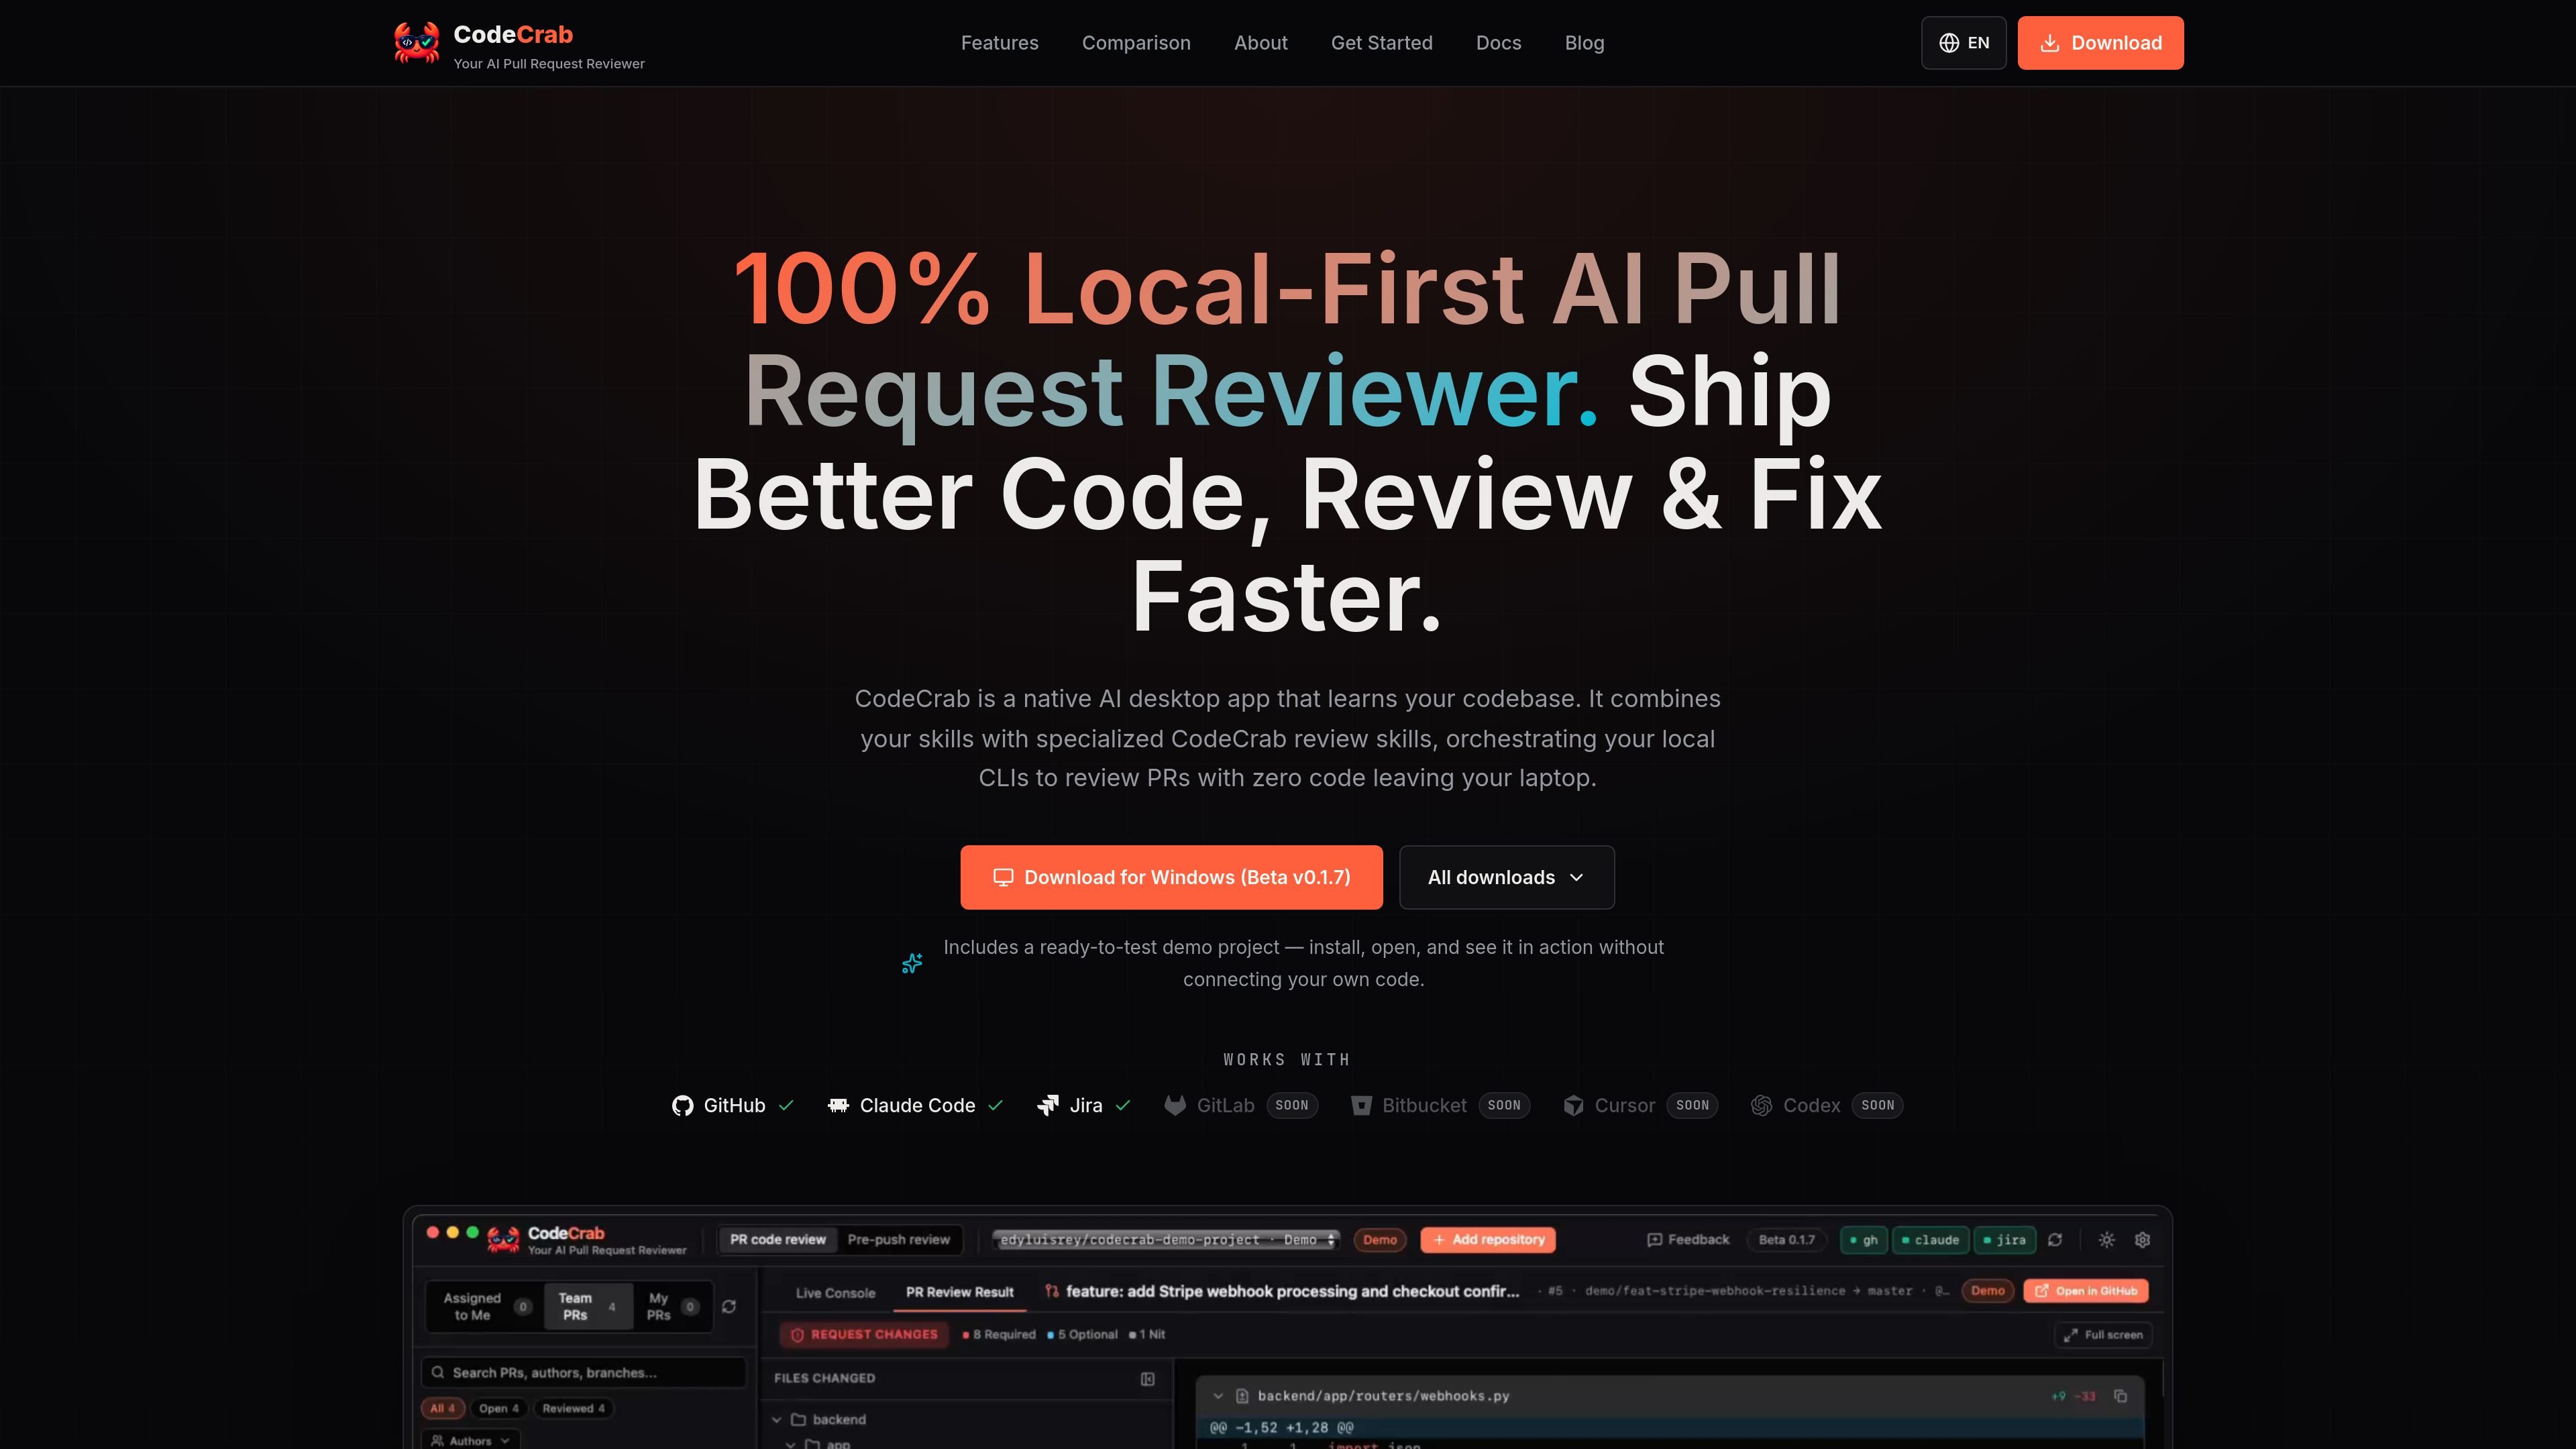
本地拉取请求差异审查
针对完整的本地仓库检出内容审查拉取请求差异,支持跟踪变更文件、多文件导航,并在相关代码旁显示观察结果。
CodeCrab 是一款原生桌面应用,可针对本地仓库检出内容审查 GitHub 拉取请求。它在本地加载差异,显示变更文件和内联 AI 观察结果,并利用仓库中的代码、规则和所选审查技能,调查潜在的正确性、安全性和回归问题。
该产品面向希望在本地执行并控制审查流程的工程师。它在用户的本机上运行,不会将源代码上传到供应商云端,使用 Claude Code 等现有本地 AI 工具,并且目前保持只读:用户决定哪些发现需要处理、评论或修复。
针对完整的本地仓库检出内容审查拉取请求差异,支持跟踪变更文件、多文件导航,并在相关代码旁显示观察结果。
根据项目规则和模式构建仓库专属审查配置,而不是仅应用通用检查清单。
支持本地技能和专用审查技能,涵盖安全性、测试完整性和正确性等领域;用户可以选择要运行的技能。
显示实时执行控制台,让工程师调查发现的问题、提出后续问题,并在上下文中查看推理过程。
使用包括 Claude Code 和网站提及的 Cursor 工作流在内的现有本地工具和订阅,同时允许用户选择 AI 模型并控制审查支出。
在应用更改前运行 cargo test、pytest 或 npm test 等原生测试,同时默认保持工作流为只读模式。
在完整检出内容的上下文中审查队友的拉取请求,浏览变更文件,调查内联发现,并在合并前决定哪些问题需要处理。
在本地更改成为拉取请求之前运行审查,使用仓库规则和推送前技能,在开发周期的更早阶段发现问题。
通过追踪调用方、测试、相邻模块和周边 GitHub 对话,调查含糊或不熟悉的审查评论,然后为本地 AI 工具生成可编辑的修复提示。
对身份验证工作等敏感更改应用更深入、更有针对性的审查技能,同时对常规更改使用更轻量的标准。
CodeCrab 作为原生桌面应用运行,并针对本地检出内容执行审查。源描述提到使用现有本地 gh 登录信息的 GitHub 工作流,但未提供完整的设置说明。
产品描述称其 100% 在用户的本机上运行,源代码不会上传到供应商云端。它使用 Claude Code 等本地工具和订阅,网站也提到了 Cursor。
CodeCrab 目前为只读模式:未经用户操作,不会提交、推送或发布公开的 GitHub 审查评论。产品将自动修复描述为未来可选择启用的工作流,而不是当前功能。
它可以使用仓库配置文件、本地审查技能,以及用于安全性、测试完整性和正确性等领域的专用技能。用户可以选择在审查中包含哪些技能。
网站将 CodeCrab 描述为免费公开测试版。定价页面目前返回页面未找到响应,因此现有证据无法确定付费方案、价格或使用限制。

ByteAsk 是面向 C 和 C++ 的终端优先 AI 编码 agent,可直接编辑仓库,并在展示 diff 前用真实编译器、调试器、sanitizers 和测试验证修改。提供免费版与付费方案。

GitBot 是基于本地浏览器的工作区,可借助 Claude Code、Codex 或 OpenCode 创建可复用的编程机器人,跨仓库文件夹运行代理,并保留持久线程与可配置权限。

Manta AI 是面向团队的自治式网页应用测试工具,可从 URL 自动探索应用、映射行为、捕捉回归,并用自然语言生成测试,无需脚本或维护选择器。
Ghost 是一款基于终端的 AI 助手,可在命令行中聊天、生成代码并运行任务。内置免费模型,支持 Linux、macOS 和 Windows,且为开源项目。

Vi3ecode 是面向 AI 编程代理的持续开发环境,保留项目上下文、终端、Git、记忆、流程、评审与沟通,围绕你正在使用的 agent 协同工作。

Lucid Train 是一款本地优先的 AI 编码工具,可将仓库代码生成架构图,并把图作为编码代理的规格说明。支持桌面应用与轻量 Rust CLI,可运行本地模型或使用自有 API key。