
差异审查
检查已提交或工作树中的变更,并可在允许任何修改前以只读模式运行。

SWARMFORGE 是智能 CI/CD 门禁,可审查代码差异、在隔离沙箱中修复已确认问题并复审变更;发布拉取请求前需通过仓库检查,支持本地 CLI、GitHub Actions 及 Codex/GPT、OpenRouter、本地模型和 Claude Code。
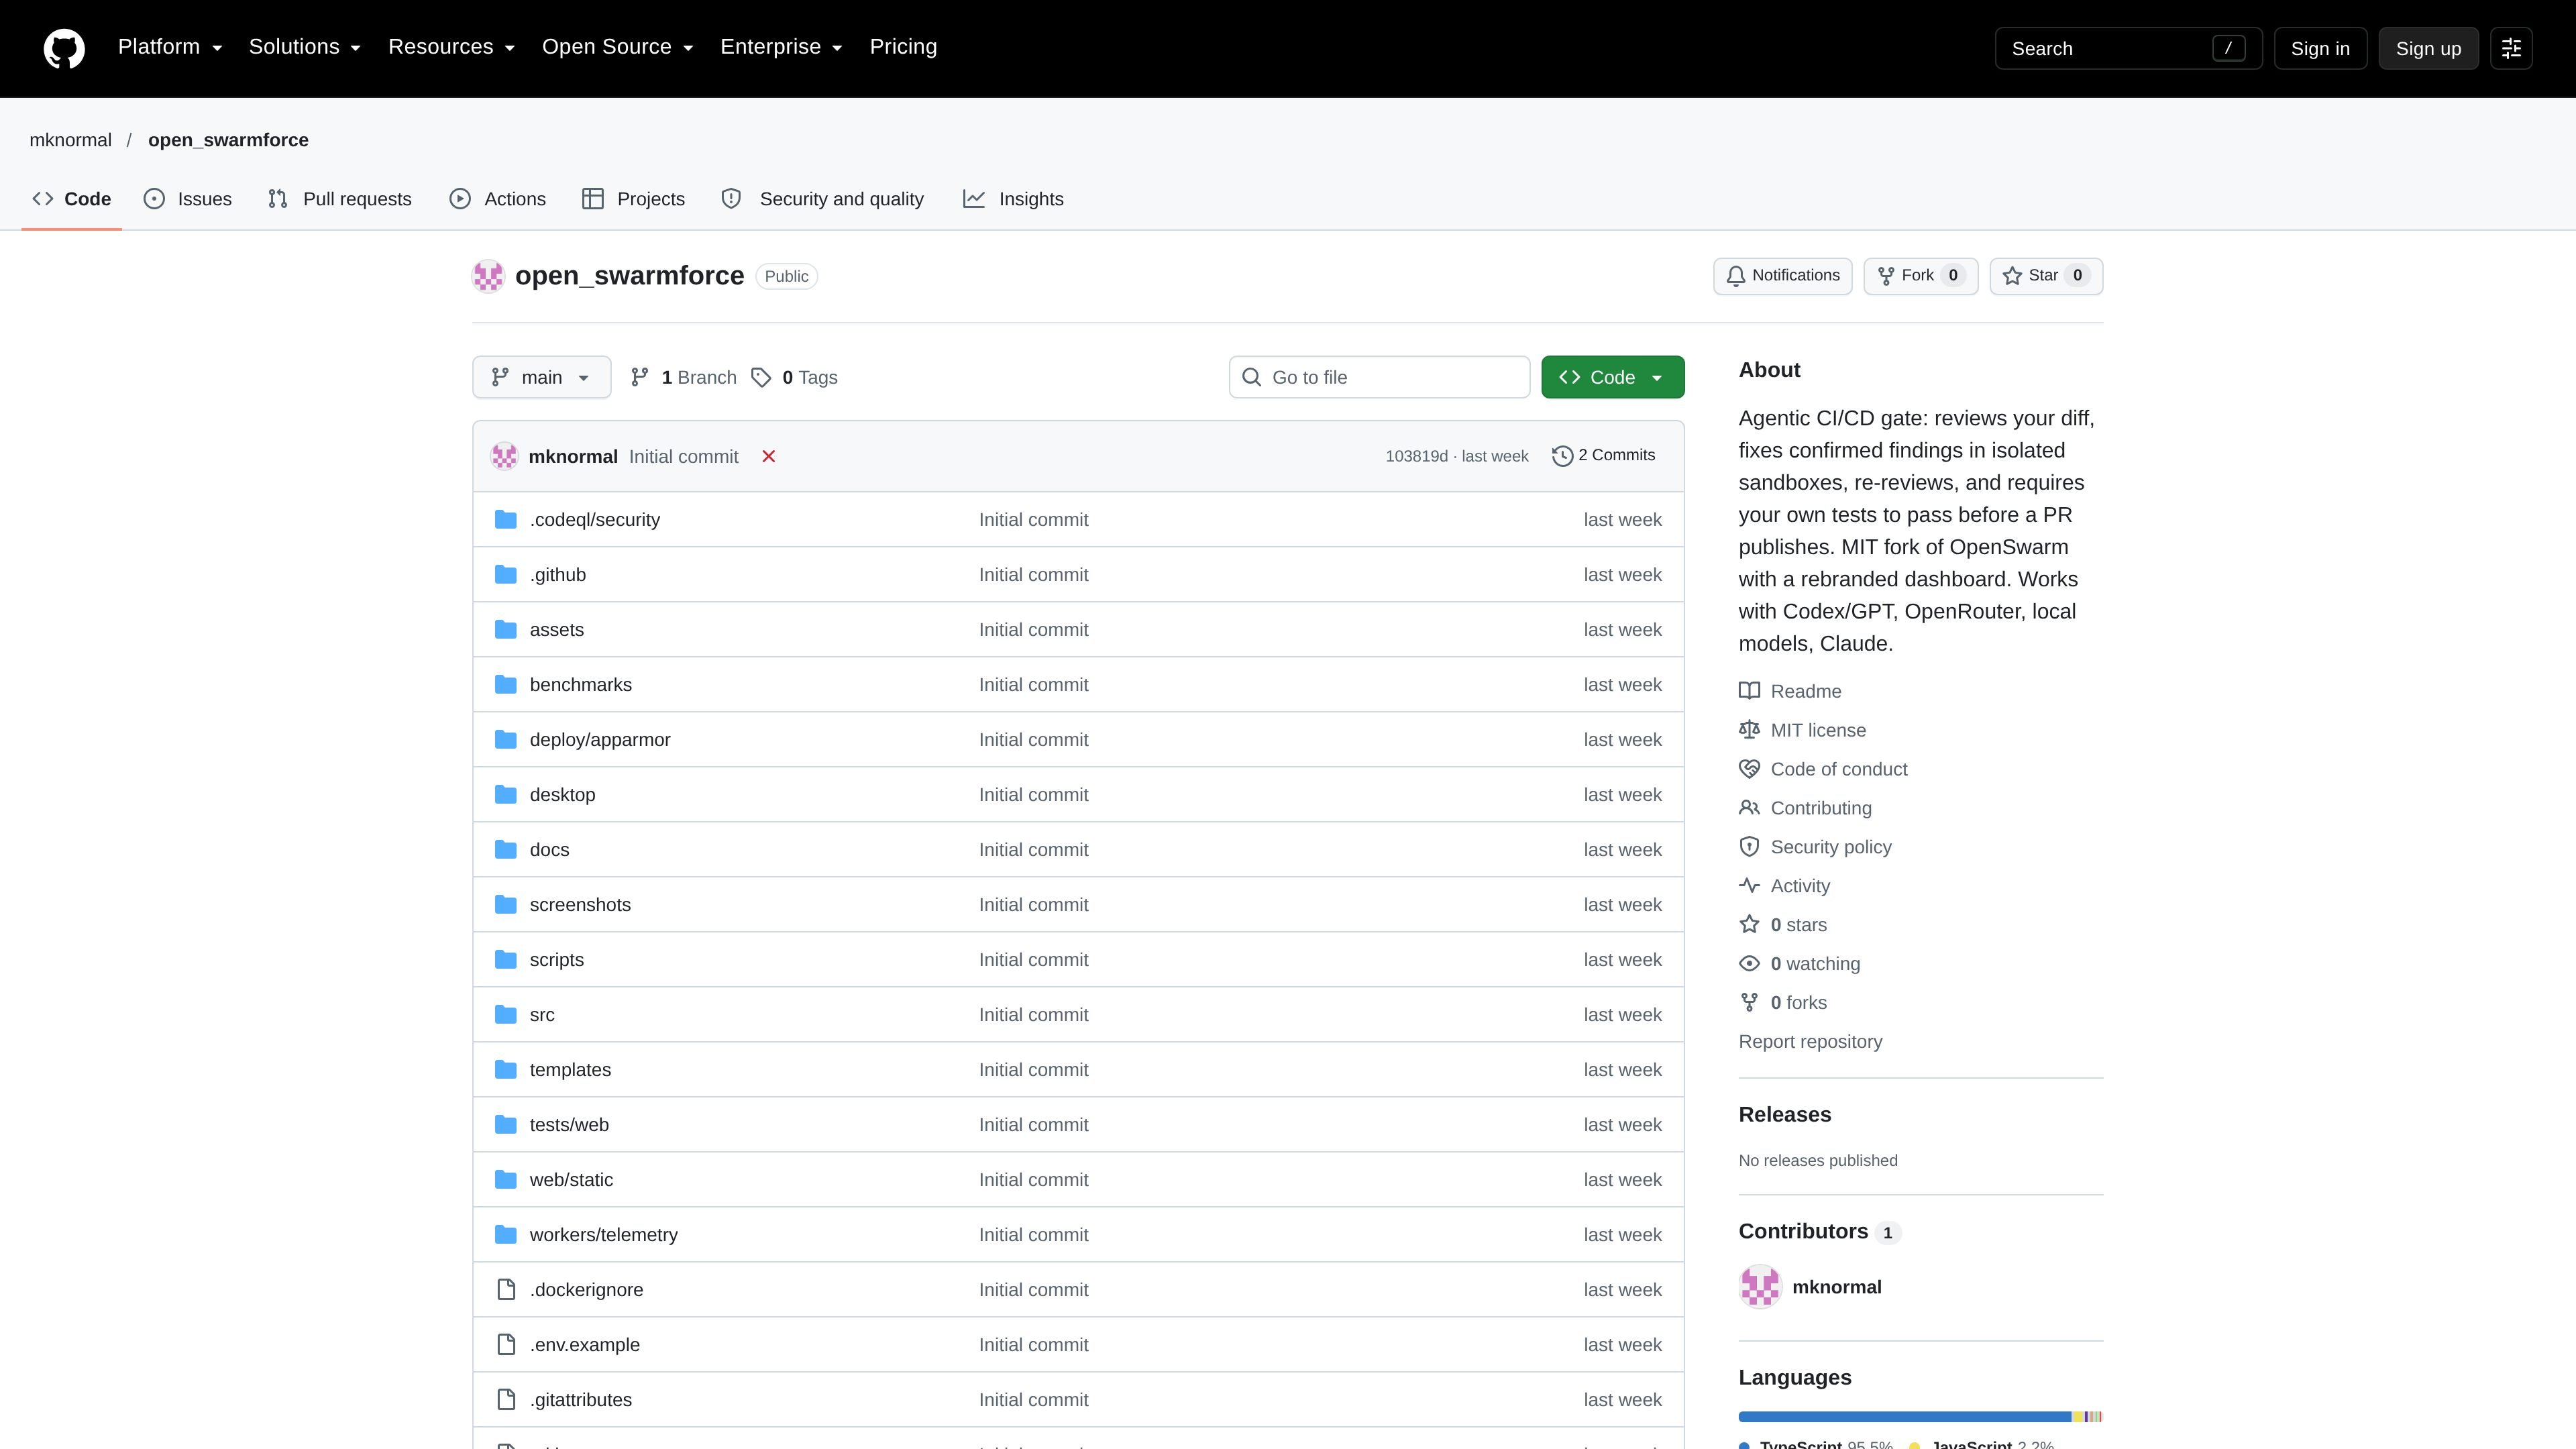
SWARMFORGE 是用于在代码变更合并或作为拉取请求发布前进行审查的智能 CI/CD 门禁。它会评估已提交或工作树中的差异,可在隔离沙箱中修复已确认的问题,再次审查生成的变更,并要求配置的仓库检查通过后才能执行发布拉取请求的步骤。
该项目是 OpenSwarm 的前端导向分支:上游 CLI、守护进程、代理流水线、提供方适配器、任务状态和执行基础设施均保留,而此分支修改了面向用户的品牌、仪表板展示、元数据和文档。它可以通过 CLI 在本地使用,也可以通过随附的 GitHub Action 使用;由 Linear 支持的自主守护进程及通知集成是可选项,并非合并门禁的前置条件。
检查已提交或工作树中的变更,并可在允许任何修改前以只读模式运行。
汇总已确认的问题并在隔离沙箱中应用修复,使实现工作与主工作树保持分离。
变更完成后再次运行审查,然后在发布拉取请求前将仓库检查作为确定性门禁。
支持 Codex/GPT、OpenRouter、通过 Ollama 或 LM Studio 使用本地模型,以及通过可选 CLI 集成使用 Claude Code。
包含用于拉取请求工作流的 GitHub Action,同时 CLI 支持本地审查以及更广泛的守护进程或任务执行模式。
可将任务结果作为每个仓库的知识存储,并在后续提示中调用;此功能属于可选的编排层。
在提交当前变更前运行只读审查,以识别问题,同时不允许工具修改工作区。
在拉取请求上使用修复流程,使已确认的问题在隔离沙箱中完成实现,再次审查并在发布前进行检查。
当团队需要使用 Codex/GPT、OpenRouter、Ollama、LM Studio 或经过身份验证的 Claude Code CLI 时,连接首选的托管或本地模型提供方。
将可选守护进程与 Linear 或本地问题存储结合使用,以协调任务、租约、工作树,以及跨仓库工作的 worker-reviewer-tester-documenter 流水线。
在 CI 中运行随附的 GitHub Action,同时保留通过本地 CLI 使用相同审查门禁行为的能力。
SWARMFORGE 会审查已提交或工作树中的差异,可选择在隔离沙箱中修复已确认的问题,复审结果,然后要求仓库检查通过后再发布拉取请求。它也可以在提交前本地运行。
仓库文档显示支持 OpenAI Codex/GPT、OpenRouter 模型、通过 Ollama 或 LM Studio 使用本地模型,以及通过 claude -p CLI 作为可选提供方使用 Claude Code。提供方身份验证可通过设置向导或手动配置。
如需快速本地审查,README 展示了 openswarm review 命令。文档中的流程包括使用 openswarm review --path . --read-only 进行只读审查,以及使用 openswarm review --max --fix --path .. 执行修复并验证流程。仓库还包含用于拉取请求的 GitHub Action。
该审查门禁设计为在审查和修复流程完成后运行仓库检查;发布拉取请求前必须通过这些检查。具体检查取决于仓库配置,提供的证据未指定统一的检查项。
核心审查门禁无需依赖可选的、由 Linear 支持的自主守护进程、通知或长期仓库记忆即可使用。README 将本地 SQLite 问题存储描述为另一种任务后端,而 Linear 可作为可选的编排层。

ByteAsk 是面向 C 和 C++ 的终端优先 AI 编码 agent,可直接编辑仓库,并在展示 diff 前用真实编译器、调试器、sanitizers 和测试验证修改。提供免费版与付费方案。

GitBot 是基于本地浏览器的工作区,可借助 Claude Code、Codex 或 OpenCode 创建可复用的编程机器人,跨仓库文件夹运行代理,并保留持久线程与可配置权限。

Exodus 是一款免费的开发者工具,可审计应用代码仓库,对比当前部署与 Google Cloud Run 架构,并为编码代理生成有序迁移计划;还可规划新产品并估算架构与成本。

Manta AI 是面向团队的自治式网页应用测试工具,可从 URL 自动探索应用、映射行为、捕捉回归,并用自然语言生成测试,无需脚本或维护选择器。

Ghost 是一款基于终端的 AI 助手,可在命令行中聊天、生成代码并运行任务。内置免费模型,支持 Linux、macOS 和 Windows,且为开源项目。

Vi3ecode 是面向 AI 编程代理的持续开发环境,保留项目上下文、终端、Git、记忆、流程、评审与沟通,围绕你正在使用的 agent 协同工作。