

認証とセッション管理
安全なHTTP専用Cookie、OAuth 2.0認可コードフロー、PKCE、JWTサポートに加え、ソーシャルログイン、メールアドレスとパスワード、マジックリンクなど複数の認証方式を使用した認証とセッション管理を提供します。
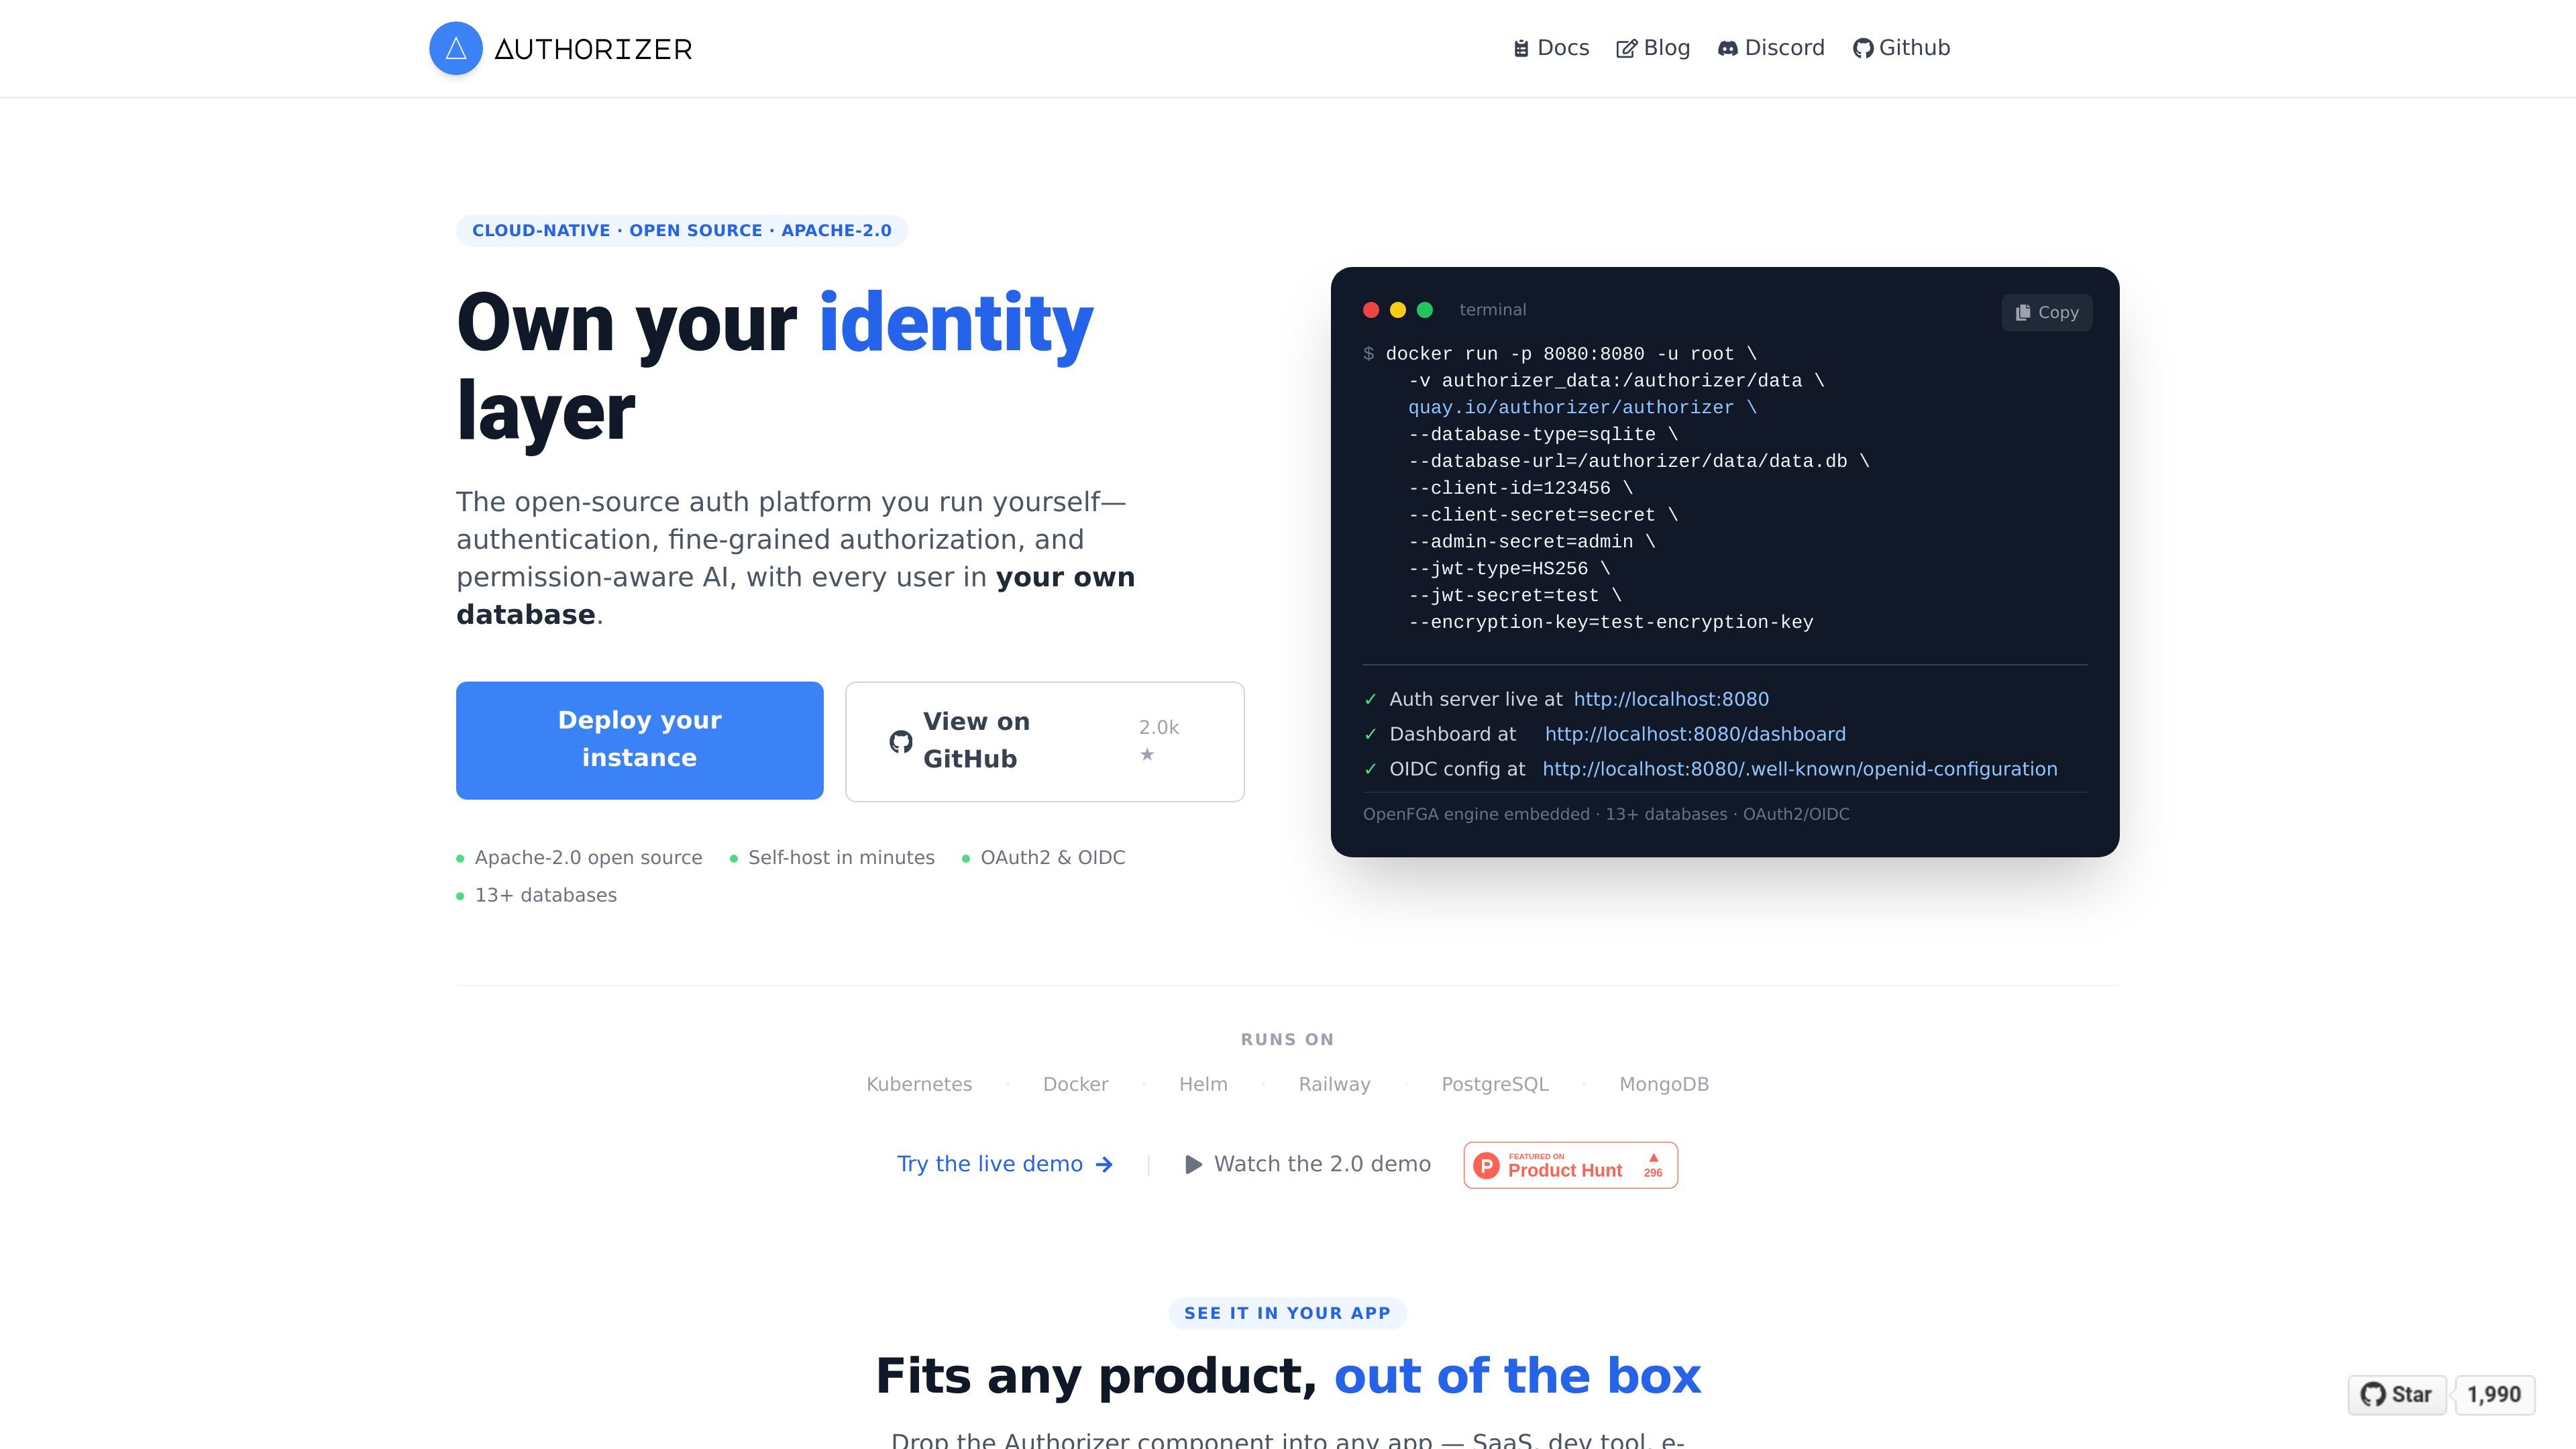
Authorizerは、自社インフラでID基盤を運用したいチーム向けの、オープンソースのセルフホスト型認証・認可プラットフォームです。ホームページでは、ログイン、アクセス制御、関連するIDワークフローを1つのサービスで処理しながら、ユーザー情報を自社データベースに保持する手段として位置付けています。
この製品は、OAuth2とOpenID Connect、SAML SSO、SCIMプロビジョニング、MFA、パスキー、組み込みのOpenFGAスタイルのきめ細かな認可、権限対応AI/RAGアクセス制御を組み合わせています。Docker、Kubernetes、Helm、および複数のマネージドデプロイ環境で実行できるクラウドネイティブソフトウェアとして紹介されています。
安全なHTTP専用Cookie、OAuth 2.0認可コードフロー、PKCE、JWTサポートに加え、ソーシャルログイン、メールアドレスとパスワード、マジックリンクなど複数の認証方式を使用した認証とセッション管理を提供します。
組み込みのOpenFGAエンジンを通じて、ロールベースアクセス制御と関係ベースのきめ細かな認可に対応し、プロセス内でcheck_permissionsとlist_permissionsを利用できます。
TOTP、メールとSMSによるワンタイムコード、WebAuthnパスキー、管理者による復旧オプションを備えた多要素認証とパスキーに対応します。
組織ごとのSAML 2.0およびOIDC SSO、ホームレルムディスカバリー、組織メンバーシップ、ユーザーとグループ向けのSCIM 2.0プロビジョニングなど、エンタープライズ向けのID機能を提供します。
Go、Python、JavaScript、React、Vue、Svelte向けSDKを備えたGraphQL、REST、gRPC APIを公開し、AIエージェントやローカルツール向けの組み込みMCPサーバーも提供します。
Docker、Kubernetes、Helm、およびRailway、Heroku、Renderなどのクラウドプラットフォームにデプロイでき、SQL、NoSQL、グラフデータベースを含む13種類以上のデータベースに対応します。
IDデータを自社インフラに保持しながら、Webアプリにログイン、セッション管理、アカウント復旧を追加します。
SAMLまたはOIDCによるシングルサインオン、組織単位のアクセス、SCIMベースのユーザーとグループのプロビジョニングを必要とするエンタープライズ顧客に対応します。
アクセスがロールとオブジェクト間の関係の両方に依存する製品で、ロールベースおよび関係ベースの権限を適用します。
モデルがソースデータを読み取る前に、ユーザーのアクセス権に基づいて検索結果をフィルタリングするAIアシスタントやRAGシステムを構築します。
DockerまたはKubernetesを使用したクラウドネイティブなセルフホスト環境でIDサービスを運用し、複数のアプリケーション層にAPIとSDKを公開します。
このサイトでは、Authorizerを認証、きめ細かな認可、権限対応AIをカバーするオープンソースのセルフホスト型認証基盤として紹介しています。OAuth2とOIDC、SAML SSO、SCIM、パスキー、MFA、組み込みのOpenFGAエンジンに対応しています。
ホームページによると、AuthorizerはDocker、Kubernetes、Helm、Railway、Heroku、Renderにデプロイでき、Dockerベースのローカルセットアップ例も示されています。自社のクラウドまたはVPC上で自分で運用する製品として位置付けられています。
ソースではオープンソースの認証基盤であり、Apache-2.0ライセンスであると説明されています。料金ページは確認できなかったため、セルフホスト型・オープンソースという位置付け以外の料金モデルや有料プランの詳細は確認できません。
ホームページでは、Go、JavaScript/TypeScript、React、リリース前のPython、ベータ版のVueとSvelte向けSDKに加え、GraphQL、REST、gRPC APIが言及されています。また、組み込み用のユニバーサルログインページと、アプリにログイン機能を埋め込むためのReactコンポーネントも提供されると説明されています。
Authorizerは、ソーシャルログイン、メールアドレスとパスワード、マジックリンク、ロールとRBAC、関係ベースのきめ細かな認可、多要素認証、パスキー、エンタープライズSSO、組織、SCIMプロビジョニング、マシン間認証、権限対応AI/RAGワークフローに対応するものとして示されています。

ByteAskは、C/C++向けのターミナル起点AIコーディングエージェント。リポジトリを編集し、コンパイラやデバッガ、サニタイザ、テストで変更を検証してから差分を表示。無料枠あり。

CreateOS Sandboxは、FirecrackerマイクロVM上でコードやエージェントのワークロードを実行できる分離型コンピュート環境です。SDK、CLI、MCPで制御可能。

hobは、エージェントのセッション、ターミナル、履歴、後続作業を、既存のツールやプロバイダーに合わせて整理できる独立したコーディングエージェント向けワークスペース。ローカルでの制御を重視する開発者に最適。

Ably Chatは、カスタムのリアルタイムチャットアプリを構築できるチャットAPIプラットフォームです。ルーム単位のメッセージ、入力中表示、プレゼンス、リアクション、メッセージ更新に対応し、利用量ベースの料金も選べます。

MacSpoofはmacOSのMACアドレス変更ツール。Wi‑FiのMACを変更/ランダム化して再接続し、公衆Wi‑Fiでの端末記録を抑えるのに役立ちます。

Manta AIは、URLからアプリの挙動を把握し、回帰を検出し、スクリプトやセレクタ管理なしでテストを生成できる自律型Webアプリテストツールです。