
複数のデプロイ元
GitHub、別のGitホスト、ビルド済みのDockerイメージ、アップロードしたアーカイブ、Composeスタック、カタログテンプレートからデプロイできます。3ステップのウィザードで、検出されたアプリケーションの詳細を確認してからデプロイします。

Deploは、管理下のサーバーでWebアプリをホスティングできるオープンソースのセルフホスト型デプロイ基盤です。ダッシュボードから自動リリース、プレビュー、HTTPS、バックアップ、ログ、アクセス制御を利用でき、日常的なDockerやSSH操作は不要です。
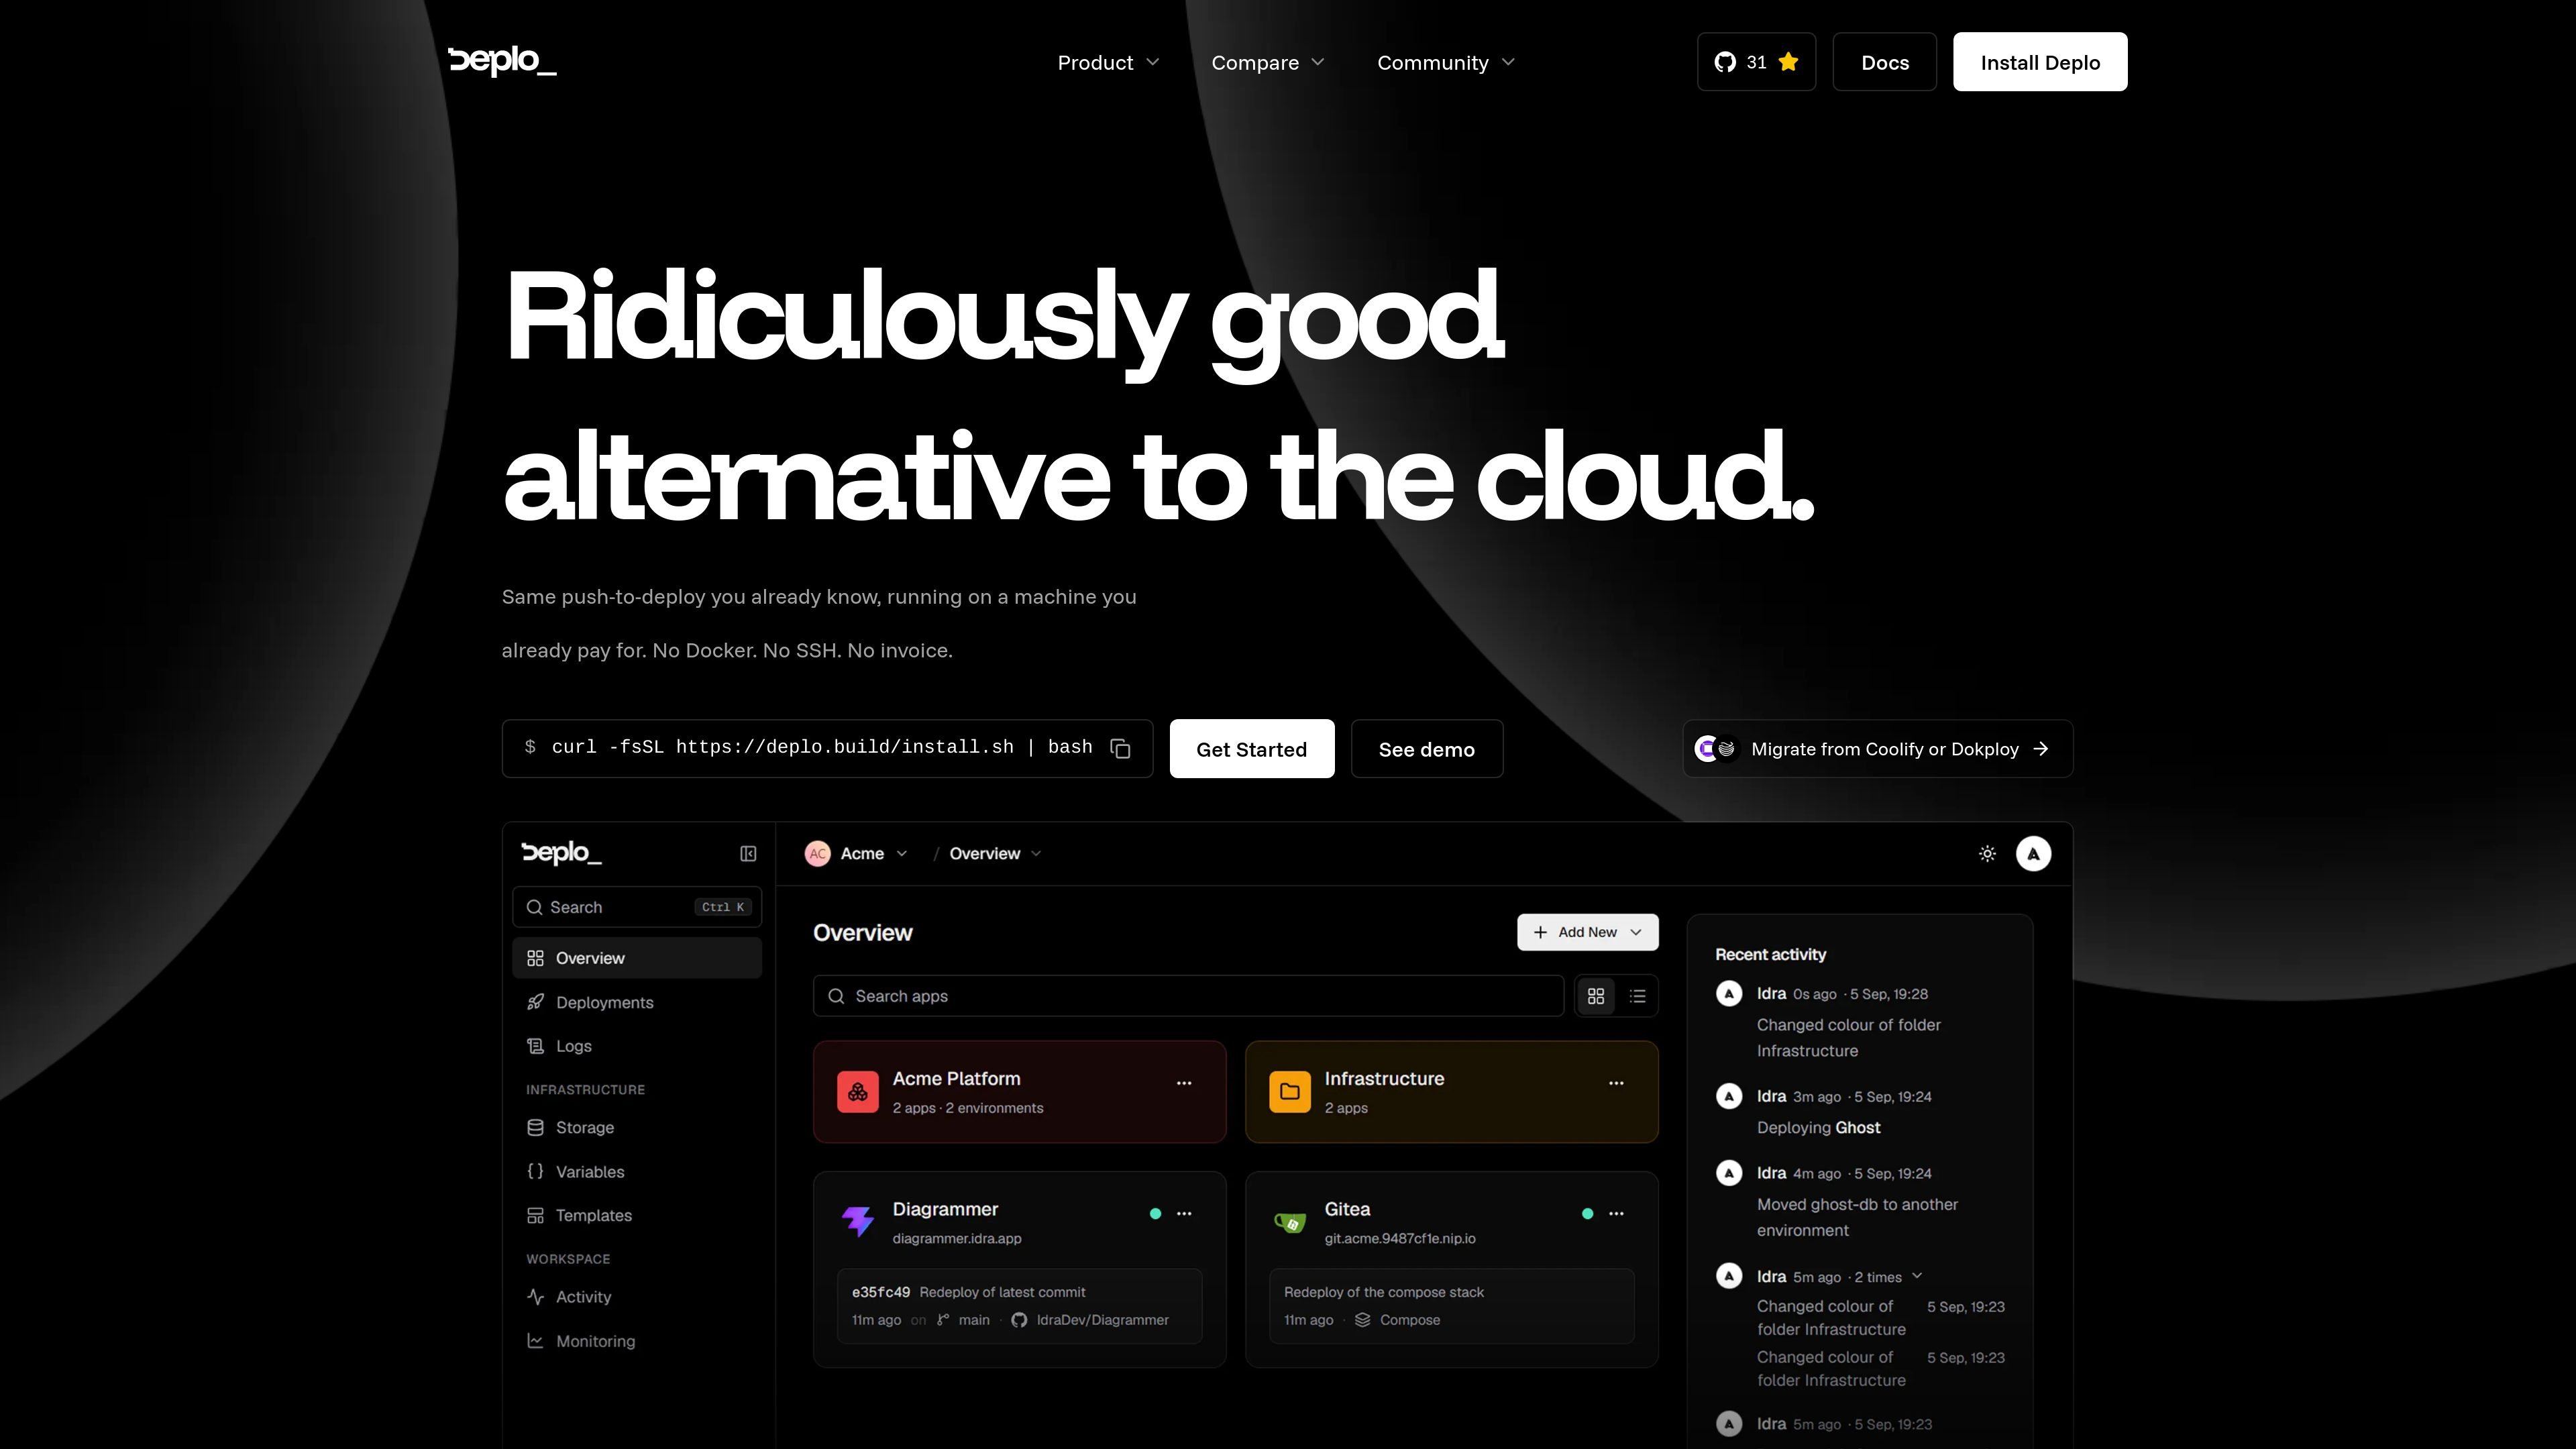
Deploは、管理下のサーバーでWebアプリケーションを実行するためのオープンソースのセルフホスト型デプロイプラットフォームです。リポジトリ、Dockerイメージ、アーカイブ、Composeスタック、テンプレートをデプロイするためのダッシュボードを提供し、コンテナのデプロイ、ルーティング、HTTPS、ログ、メトリクス、バックアップ、サーバーエージェントとの通信を処理します。
このプラットフォームは、日常的な作業でDockerコマンドやSSHを管理する必要がない、プッシュしてデプロイするワークフローを提供するよう設計されています。自動デプロイ、プルリクエストのプレビュー、生成された公開URL、フレームワーク検出、ロールバック、チーム権限、MCPによるオプションのAIアクセスに対応しています。Deploは現在ベータ版で、公式ドキュメントに記載されたインストール先は、Docker互換ハードウェアを備えたLinuxサーバーです。
GitHub、別のGitホスト、ビルド済みのDockerイメージ、アップロードしたアーカイブ、Composeスタック、カタログテンプレートからデプロイできます。3ステップのウィザードで、検出されたアプリケーションの詳細を確認してからデプロイします。
デプロイのたびに、リポジトリからフレームワーク、ポート、ビルドおよび起動コマンドを取得します。そのため、プロジェクト設定の変更時に、保存済みの検出設定を手動で編集する必要はありません。
追跡対象のブランチまたはリリースタグからデプロイし、プルリクエストごとに一意で予測可能なプレビューURLを作成できます。また、正常に動作したデプロイで生成された正確なイメージを再実行してロールバックできます。
1回のインストールで、Docker、リバースプロキシ、Postgres、コントロールプレーン、サーバーエージェントをセットアップします。アプリケーションには生成された公開ホスト名、HTTPS、分離された環境ネットワークが割り当てられます。
チームでは、個々の操作に対してサーバー側の権限機能を使用できます。これには、デプロイと削除の権限分離や、誰がいつ操作したかを示すアクティビティ履歴の確認が含まれます。
組み込みのMCPサーバーにより、認証済みのAIクライアントは、失効可能なトークンとダッシュボードと同じ権限チェックのもとで、デプロイ、ログの確認、ロールバックを実行できます。デフォルトでは無効です。
リポジトリを接続し、Deploにフレームワークとコマンドを検出させ、Dockerfileを記述したり日常的なSSH操作を管理したりすることなく、生成された公開ホスト名とHTTPSでアプリケーションを公開できます。
追跡対象のブランチまたはリリースタグを設定すると、プッシュや新しいタグをきっかけにデプロイを自動実行できます。レビューにはプルリクエスト専用のプレビューURLを使用し、プルリクエストがクローズされたときに自動的に削除できます。
移行ウィザードを使用して、別のセルフホスト型パネルからアプリケーションを移行できます。公式ドキュメントに記載された移行フローでは、アプリ、データベース、ボリューム、変数、ドメイン、基本認証、cronジョブ、バックアップスケジュールを再作成でき、確認が必要なアプリを示すレポートも生成されます。
取り消し可能なMCPトークンをコーディングエージェントに付与すると、アカウントまたはチームに設定された権限の範囲内で、デプロイ、ログの読み取り、ロールバックを実行させることができます。
テンプレートまたはComposeファイルを使用してパッケージ化されたサービスを起動し、アプリケーションスタックにルーティング、HTTPS、変数、ストレージ、バックアップを追加できます。
Deploは、新しいLinuxサーバー上で単一のシェルコマンドからインストールできます。公式ドキュメントでサポートされている選択肢には、Ubuntu 24.04 LTS以降、Debian 12または13、Dockerと互換性のあるその他のディストリビューションが含まれます。サーバーエージェントにはsystemdが必要です。公式ドキュメントに記載された最小要件は、2 CPUコア、4 GB RAM、30 GBのディスクです。また、インターネットから80番ポートと443番ポートに到達でき、エージェントホスト用に9443番ポートが利用可能である必要があります。
リポジトリを接続し、サーバーを選択して、Deploのデプロイウィザードを使用します。Deploはリポジトリからフレームワーク、ポート、ビルドおよび起動コマンドを検出し、その後アプリケーションをビルドして提供します。デプロイ元には、ビルド済みのDockerイメージ、アップロードしたアーカイブ、Composeスタック、テンプレートも使用できます。
はい。Deploでは、追跡対象のブランチへのプッシュ時、または新しいリリースタグが現れたときにデプロイできます。Webhookを登録し、プロバイダーからWebhookに到達できているかどうかを表示します。オープンなプルリクエストには専用のプレビューURLを割り当てることができ、プルリクエストをクローズすると削除されます。
DeploにはネイティブMCPサーバーが含まれており、Claude、Cursor、その他のMCPクライアントからデプロイ、ログの読み取り、ロールバックを実行できるように設定できます。MCPアクセスはデフォルトで無効になっており、発行および失効が可能なトークンを使用します。また、ダッシュボードと同じ権限チェックに従います。
Deploは現在ベータ版で、サイトによると安定版リリースは2026年第4四半期を予定しています。AGPLv3のオープンソースであり、サイトでは、ユーザーがDeploではなくサーバープロバイダーに料金を支払うと説明されています。ユーザー単位の料金、ビルド分数による課金、帯域幅の段階制料金については記載されていません。

Exodusは無料の開発者向けツール。アプリのリポジトリを監査し、現在のデプロイとGoogle Cloud Run設計を比較して、コーディングエージェント向けの移行計画を作成。新規製品の構成・コスト見積もりにも対応。

ByteAskは、C/C++向けのターミナル起点AIコーディングエージェント。リポジトリを編集し、コンパイラやデバッガ、サニタイザ、テストで変更を検証してから差分を表示。無料枠あり。

Epheremは、Lovable、Bolt、v0、Replit、Cursor、Claude CodeなどのAIコーディングツールで構築したWebアプリ向け静的セキュリティスキャナーです。アプリを実行せず、ソースファイルと依存関係を検査し、一般的なセキュリティミスを分類して修正案を提示します。

CreateOS Sandboxは、FirecrackerマイクロVM上でコードやエージェントのワークロードを実行できる分離型コンピュート環境です。SDK、CLI、MCPで制御可能。

GitBotは、Claude Code、Codex、OpenCodeを活用した再利用可能なコーディングボットを作成できるローカルブラウザワークスペースです。永続スレッドと権限設定で、リポジトリ内の作業を効率化します。

hobは、エージェントのセッション、ターミナル、履歴、後続作業を、既存のツールやプロバイダーに合わせて整理できる独立したコーディングエージェント向けワークスペース。ローカルでの制御を重視する開発者に最適。