

驗證與工作階段管理
提供驗證與工作階段管理,支援安全的 HTTP-only Cookie、OAuth 2.0 授權碼流程、PKCE、JWT,以及多種驗證方式,例如社群登入、電子郵件與密碼,以及魔術連結。
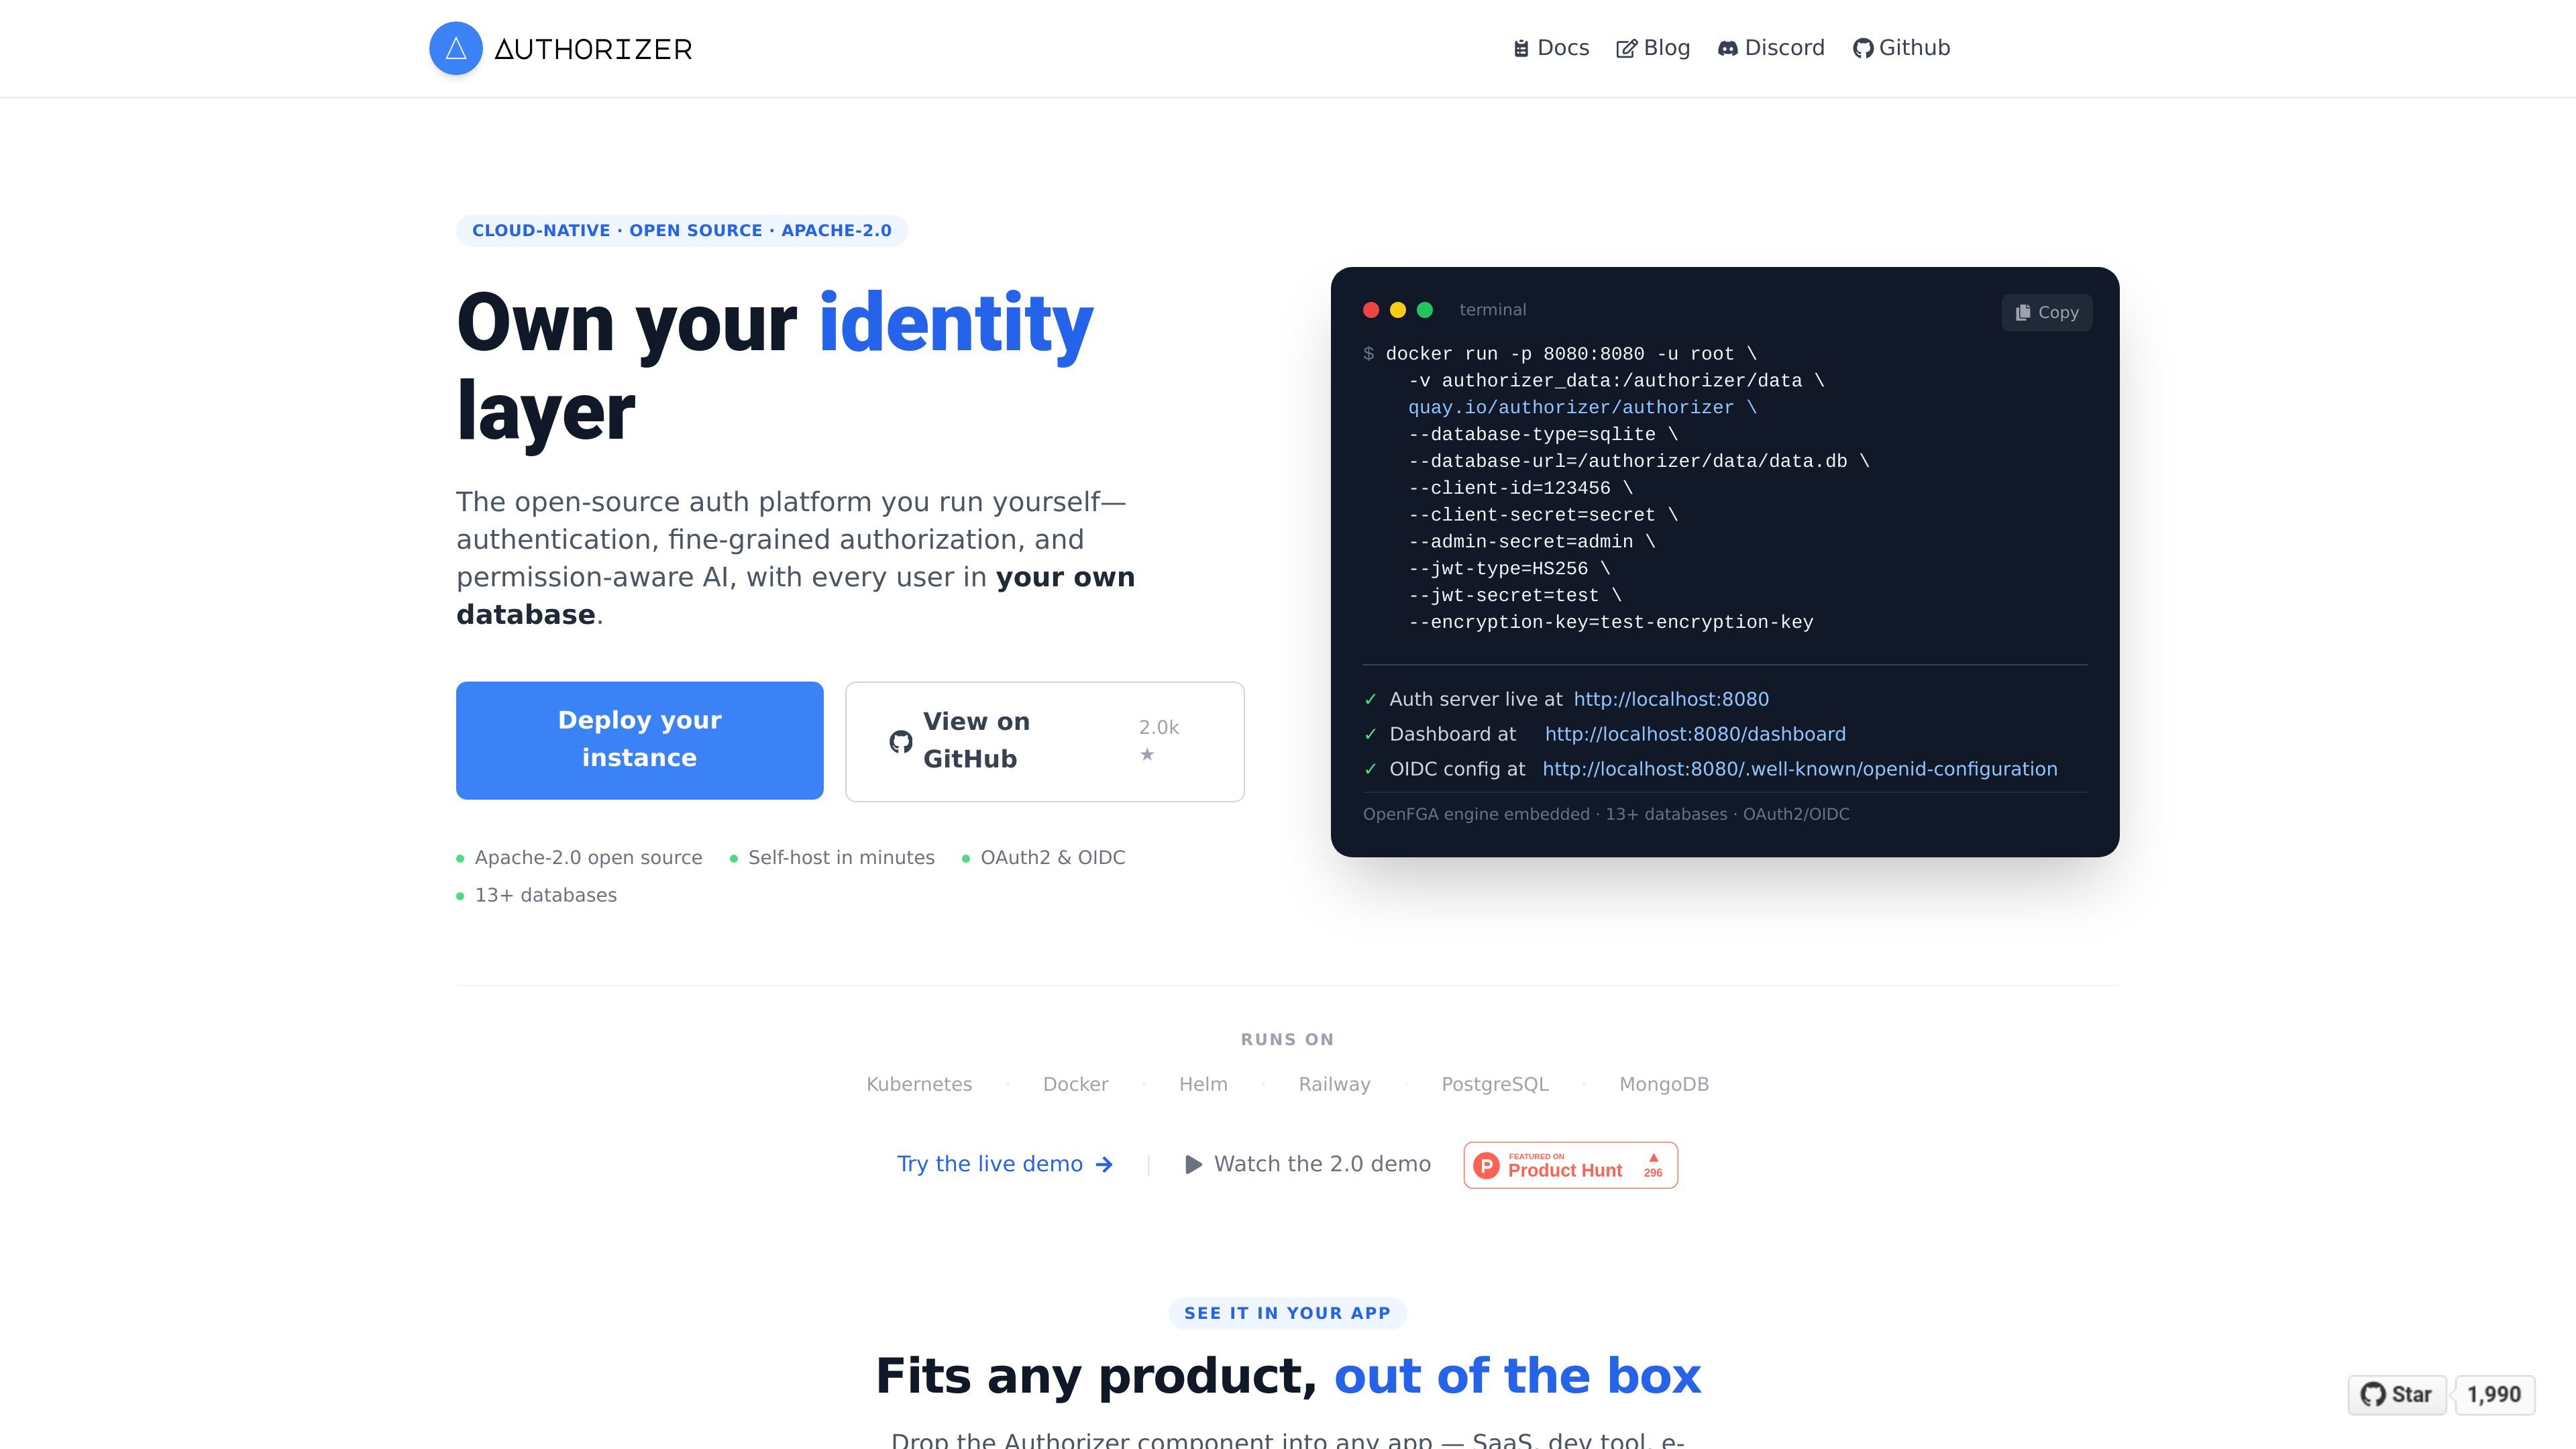
Authorizer 是開源、自行託管的驗證與授權平台,適合希望在自有基礎架構中執行身分服務的團隊。首頁將其定位為一種方式,讓您在自有資料庫中保留使用者記錄,同時透過單一服務處理登入、存取控制及相關身分工作流程。
此產品結合 OAuth2 與 OpenID Connect、SAML SSO、SCIM 佈建、MFA、通行密鑰、內嵌 OpenFGA 風格的細粒度授權,以及具權限感知的 AI/RAG 存取控制。產品被描述為可在 Docker、Kubernetes、Helm 及數種代管部署環境中執行的雲原生軟體。
提供驗證與工作階段管理,支援安全的 HTTP-only Cookie、OAuth 2.0 授權碼流程、PKCE、JWT,以及多種驗證方式,例如社群登入、電子郵件與密碼,以及魔術連結。
透過內嵌的 OpenFGA 引擎支援基於角色的存取控制與基於關係的細粒度授權,並可在程序內使用 check_permissions 與 list_permissions。
包含多重要素驗證與通行密鑰,支援 TOTP、電子郵件與 SMS 一次性驗證碼、WebAuthn 通行密鑰,以及管理員復原選項。
提供企業身分功能,包括每個組織的 SAML 2.0 與 OIDC SSO、主領域探索、組織成員資格,以及針對使用者與群組的 SCIM 2.0 佈建。
提供 GraphQL、REST 與 gRPC API,以及 Go、Python、JavaScript、React、Vue 和 Svelte 的 SDK,另內建供 AI 代理程式與本機工具使用的 MCP 伺服器。
可使用 Docker、Kubernetes、Helm,以及 Railway、Heroku 和 Render 等雲端平台部署,並支援超過 13 種資料庫,包括 SQL、NoSQL 與圖形資料庫。
在保留身分資料於自有基礎架構的同時,為網頁應用程式加入登入、工作階段管理與帳戶復原功能。
支援需要 SAML 或 OIDC 單一登入、組織範圍存取,以及以 SCIM 為基礎進行使用者與群組佈建的企業客戶。
在存取權取決於角色與物件關係的產品中,強制執行基於角色與基於關係的權限。
建置 AI 助理或 RAG 系統,在模型讀取來源資料前,依使用者的存取權限篩選檢索結果。
使用 Docker 或 Kubernetes 在雲原生、自行託管的環境中執行身分服務,同時向多個應用程式層提供 API 與 SDK。
該網站將 Authorizer 定位為開源、自行託管的驗證平台,涵蓋驗證、細粒度授權與具權限感知的 AI。它包含 OAuth2 與 OIDC、SAML SSO、SCIM、通行密鑰、MFA,以及內嵌的 OpenFGA 引擎。
首頁表示 Authorizer 可部署於 Docker、Kubernetes、Helm、Railway、Heroku 與 Render,並提供以 Docker 為基礎的本機設定範例。此產品定位為可由您自行在自有雲端或 VPC 上執行的服務。
來源說明這是採用 Apache-2.0 授權的開源驗證產品。由於定價頁面無法取得,除了自行託管/開源的定位外,未確認任何定價模式或付費方案細節。
首頁提到 Go、JavaScript/TypeScript、React、Python(預發布版)的 SDK,以及處於 beta 階段的 Vue 和 Svelte SDK,並提供 GraphQL、REST 與 gRPC API。首頁也表示產品提供內建的通用登入頁面,以及可將登入功能嵌入應用程式的 React 元件。
Authorizer 展示了對社群登入、電子郵件與密碼、魔術連結、角色與 RBAC、基於關係的細粒度授權、多重要素驗證、通行密鑰、企業 SSO、組織、SCIM 佈建、機器對機器驗證,以及具權限感知的 AI/RAG 工作流程的支援。

ByteAsk 是專為 C 與 C++ 打造的終端機優先 AI coding agent,先編輯儲存庫再用真實編譯器、除錯器、sanitizer 與測試驗證變更,並提供免費方案與付費方案。

CreateOS Sandbox 是以 Firecracker micro-VM 執行程式與 agent 工作負載的隔離運算環境,支援私有網路、SDK、CLI 與 MCP 程式化控制。

hob 是一個獨立的 coding agents 工作區,整合 agent sessions、終端機、歷史紀錄與後續工作,並維持你既有的工具與供應商設定。適合想保有本機路由、歷史與工作區結構控制權的開發者。

Ably Chat 是一個聊天 API 平台,適合打造自訂即時聊天應用程式。支援聊天室訊息、輸入中提示、在線狀態、表情回應與訊息更新,並提供依使用量計費選項。

MacSpoof 是 macOS MAC 位址變更工具,可改寫或隨機化 Wi‑Fi MAC 位址,重新連線並降低在公共 Wi‑Fi 被記錄的裝置識別。

Manta AI 是一款自動化網頁應用測試工具,從 URL 即可開始探索、建立行為地圖,並以自然語言產生測試與回歸檢查,無需撰寫腳本或維護 selector。