

认证与会话处理
通过安全的仅 HTTP Cookie、OAuth 2.0 授权码流程、PKCE、JWT 支持以及多种认证方式提供认证和会话管理,例如社交登录、电子邮件和密码、魔法链接。
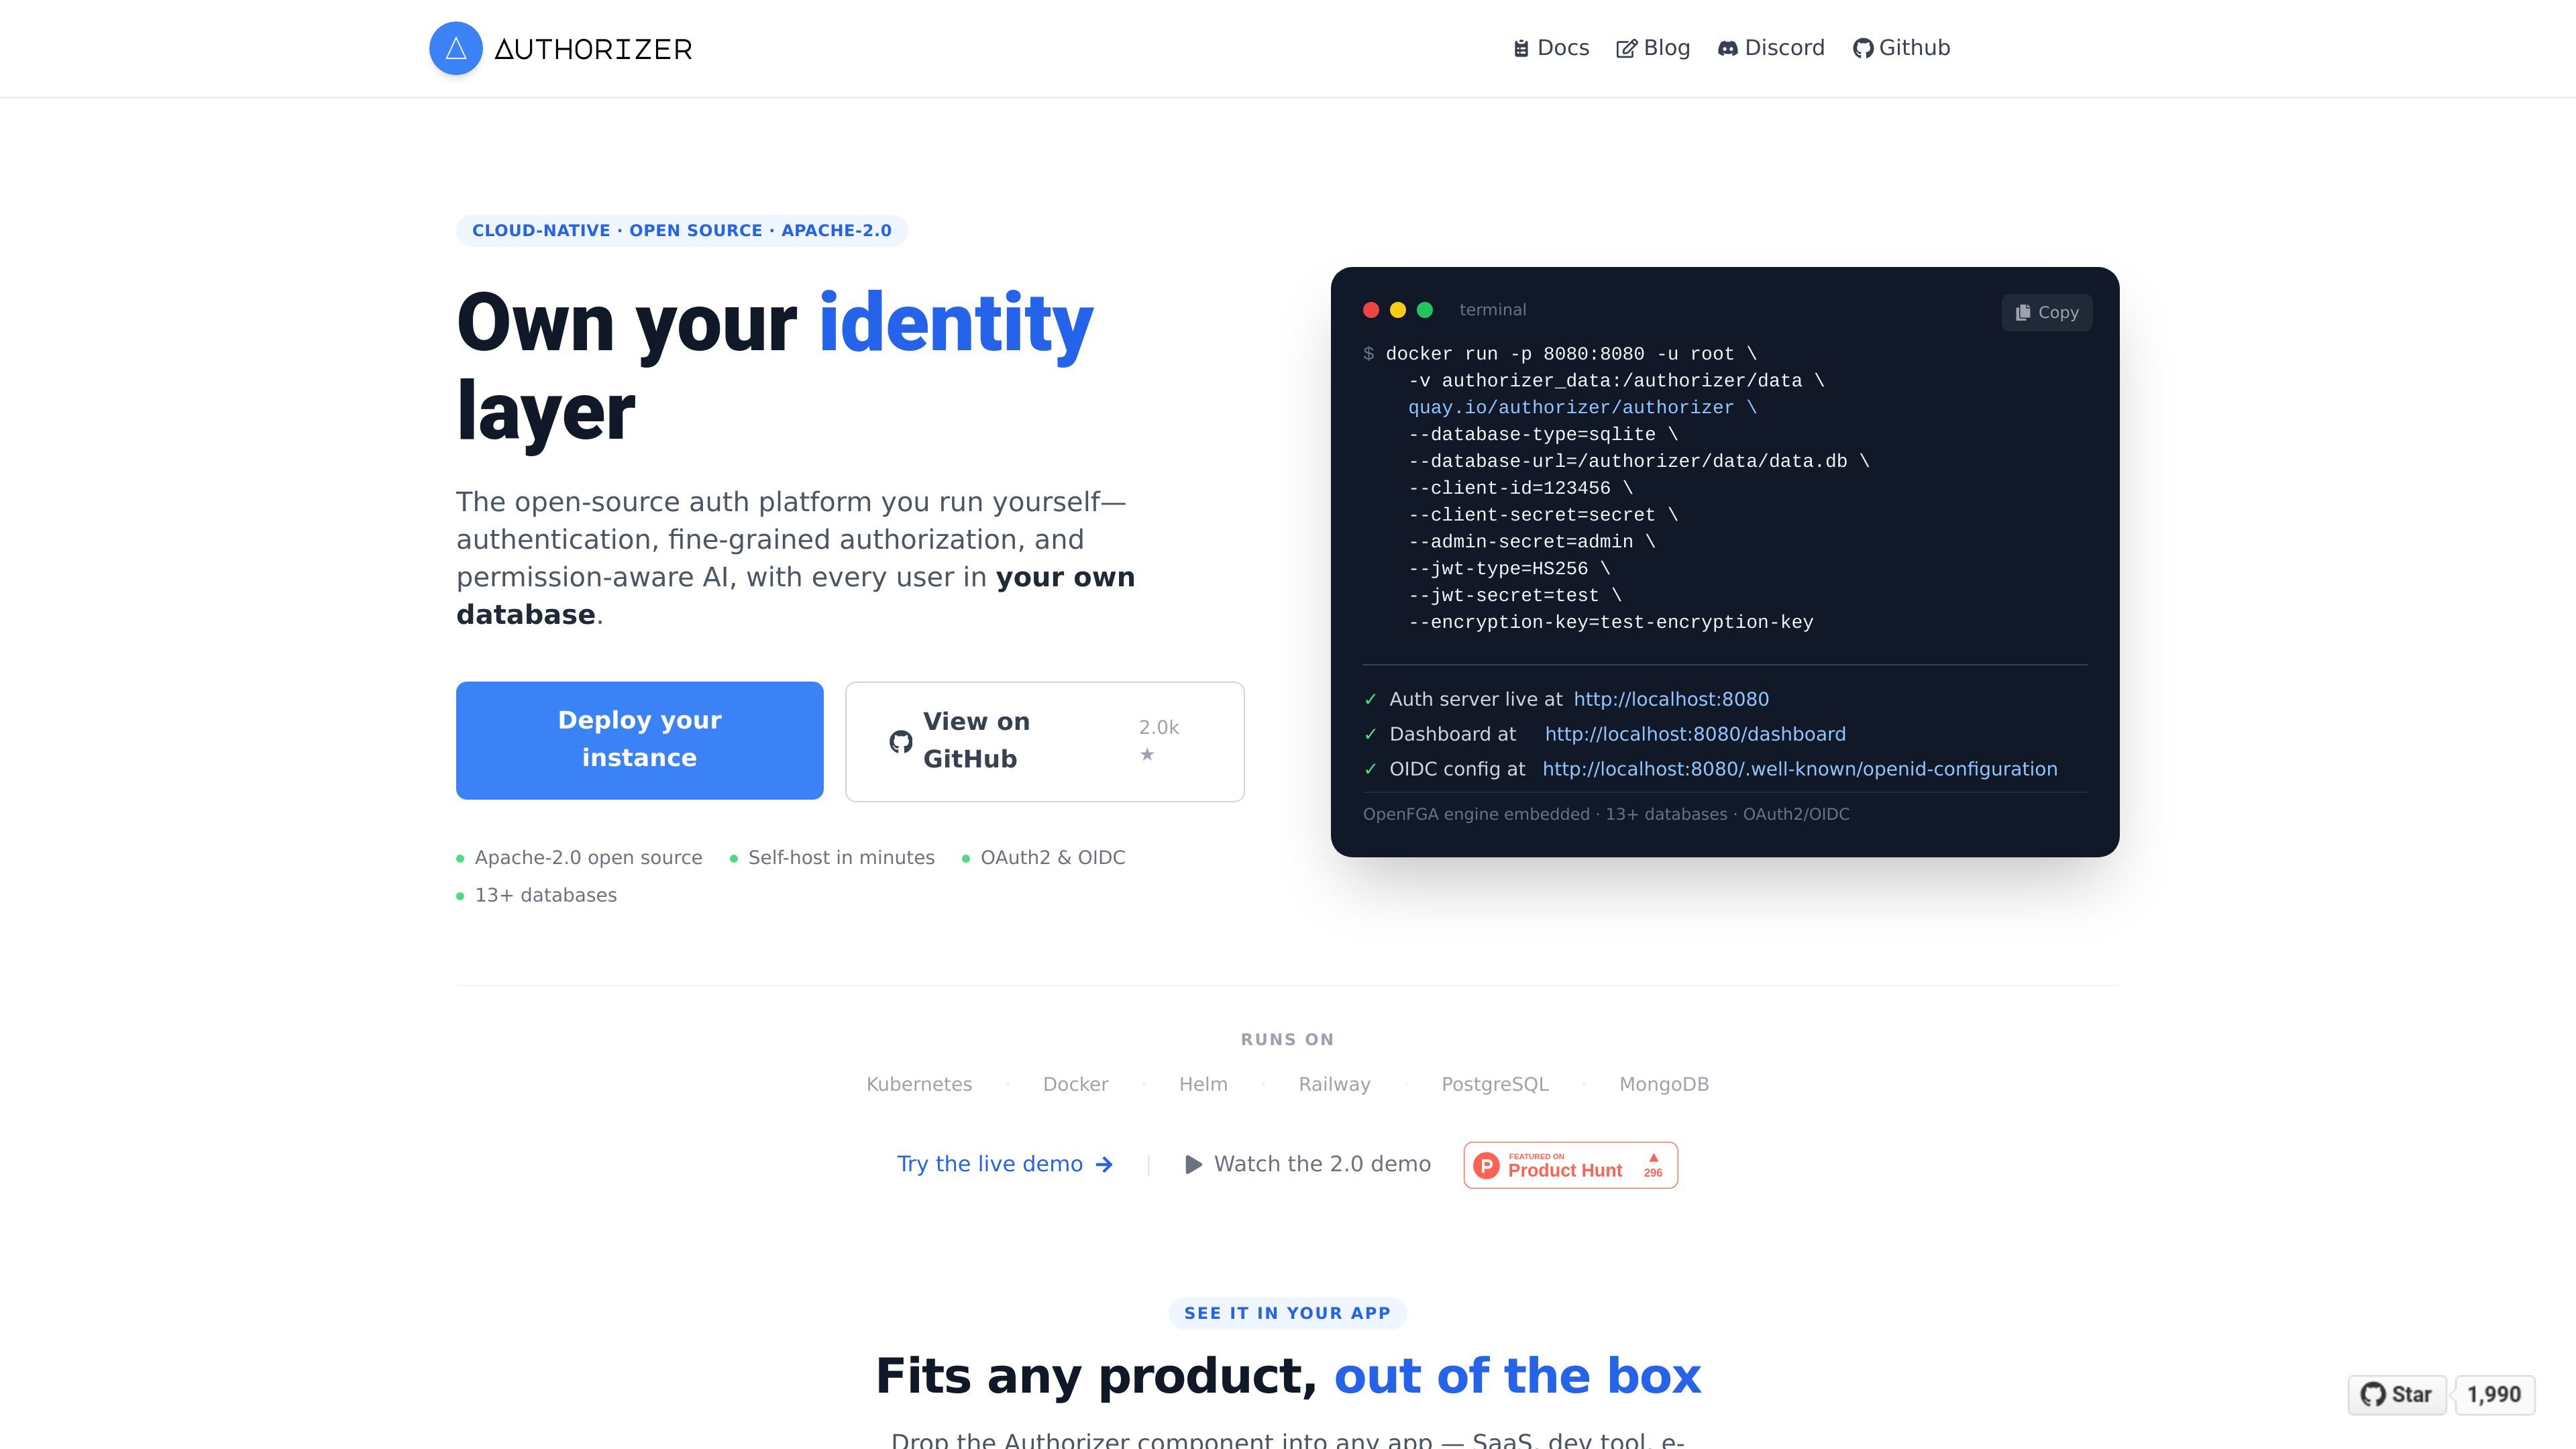
Authorizer 是面向希望在自有基础设施中运行身份服务团队的开源、自托管认证与授权平台。其首页将其定位为一种方式:在自己的数据库中保留用户记录,同时通过一个服务处理登录、访问控制及相关身份工作流。
该产品将 OAuth2 和 OpenID Connect 与 SAML SSO、SCIM 配置、MFA、通行密钥、内置的 OpenFGA 风格细粒度授权以及权限感知 AI/RAG 访问控制相结合。页面将其描述为云原生软件,可运行在 Docker、Kubernetes、Helm 以及多个托管部署环境中。
通过安全的仅 HTTP Cookie、OAuth 2.0 授权码流程、PKCE、JWT 支持以及多种认证方式提供认证和会话管理,例如社交登录、电子邮件和密码、魔法链接。
通过内置的 OpenFGA 引擎支持基于角色的访问控制和基于关系的细粒度授权,并可在进程内使用 check_permissions 和 list_permissions。
支持多因素认证和通行密钥,包括 TOTP、电子邮件和短信一次性验证码、WebAuthn 通行密钥以及管理员恢复选项。
提供企业身份功能,包括按组织配置的 SAML 2.0 和 OIDC SSO、主领域发现、组织成员关系,以及面向用户和群组的 SCIM 2.0 配置。
提供 GraphQL、REST 和 gRPC API,并配备 Go、Python、JavaScript、React、Vue 和 Svelte SDK,此外还内置用于 AI 代理和本地工具的 MCP 服务器。
可通过 Docker、Kubernetes、Helm 以及 Railway、Heroku 和 Render 等云平台部署,并支持 13+ 个数据库,包括 SQL、NoSQL 和图数据库。
在 Web 应用中添加登录、会话处理和账户恢复,同时将身份数据保留在自有基础设施中。
支持需要 SAML 或 OIDC 单点登录、按组织划分的访问权限以及基于 SCIM 的用户和群组配置的企业客户。
在访问权限同时取决于角色和对象关系的产品中,实施基于角色和基于关系的权限控制。
构建 AI 助手或 RAG 系统,在模型读取源数据之前,根据用户的访问权限过滤检索结果。
使用 Docker 或 Kubernetes 在云原生自托管环境中运行身份服务,同时向多个应用层提供 API 和 SDK。
该网站将 Authorizer 定位为开源、自托管身份平台,涵盖认证、细粒度授权和权限感知 AI。它支持 OAuth2 和 OIDC、SAML SSO、SCIM、通行密钥、MFA 以及内置的 OpenFGA 引擎。
首页称 Authorizer 可以部署在 Docker、Kubernetes、Helm、Railway、Heroku 和 Render 中,并提供了基于 Docker 的本地设置示例。该产品定位为可由你自行在自己的云环境或 VPC 中运行的平台。
资料介绍了开源身份认证功能,并表示该产品采用 Apache-2.0 许可证。由于定价页面无法访问,除自托管和开源定位外,尚未确认任何定价模式或付费方案详情。
首页提到适用于 Go、JavaScript/TypeScript、React 的 SDK,以及处于预发布阶段的 Python SDK和处于 beta 阶段的 Vue、Svelte SDK;同时提供 GraphQL、REST 和 gRPC API。页面还称其提供内置的通用登录页面,以及用于在应用中嵌入登录功能的 React 组件。
Authorizer 展示了对社交登录、电子邮件和密码、魔法链接、角色和 RBAC、基于关系的细粒度授权、多因素认证、通行密钥、企业 SSO、组织、SCIM 配置、机器对机器认证以及权限感知 AI/RAG 工作流的支持。

ByteAsk 是面向 C 和 C++ 的终端优先 AI 编码 agent,可直接编辑仓库,并在展示 diff 前用真实编译器、调试器、sanitizers 和测试验证修改。提供免费版与付费方案。

CreateOS Sandbox 是基于 Firecracker 微型虚拟机的隔离计算环境,用于运行代码和 agent 工作负载,支持私有网络、SDK、CLI 和 MCP 程序化控制。

hob 是面向编码 agent 的独立工作区,可将 agent 会话、终端、历史记录和后续工作围绕你已在用的工具与提供商有序管理,适合重视本地路由、历史和工作区结构控制的开发者。

Ably Chat 是用于构建自定义实时聊天应用的 chat API 平台,支持房间消息、输入指示、在线状态、表情回应与消息更新,并提供按使用量计费选项。

MacSpoof 是 macOS 的 MAC 地址更改工具,可更改或随机 Wi‑Fi MAC 身份,重连网络并帮助减少公共 Wi‑Fi 的设备记录。

Manta AI 是面向团队的自治式网页应用测试工具,可从 URL 自动探索应用、映射行为、捕捉回归,并用自然语言生成测试,无需脚本或维护选择器。